 Agent Fleet
自社ホスト · オープンソース(Apache-2.0)
エージェントは置き換えない。運用する。
Agent Fleet は、新しいエージェントフレームワークではありません。チームがいま使っているコーディングエージェントの CLI を、そのまま自社のサーバーで動かし、その周りを引き受けます。引き受けるのは、隔離されたワークスペース、本物の git worktree、そしてすべてのセッションの起動・追跡・操縦・費用の集計を 1 か所で行う Console です。
いま扱えるエージェント
- Claude Code
- Codex CLI
- GitHub Copilot CLI
- Antigravity CLI
- Cursor CLI
- Kiro
- OpenCode
- Muse Code
- llama.cpp
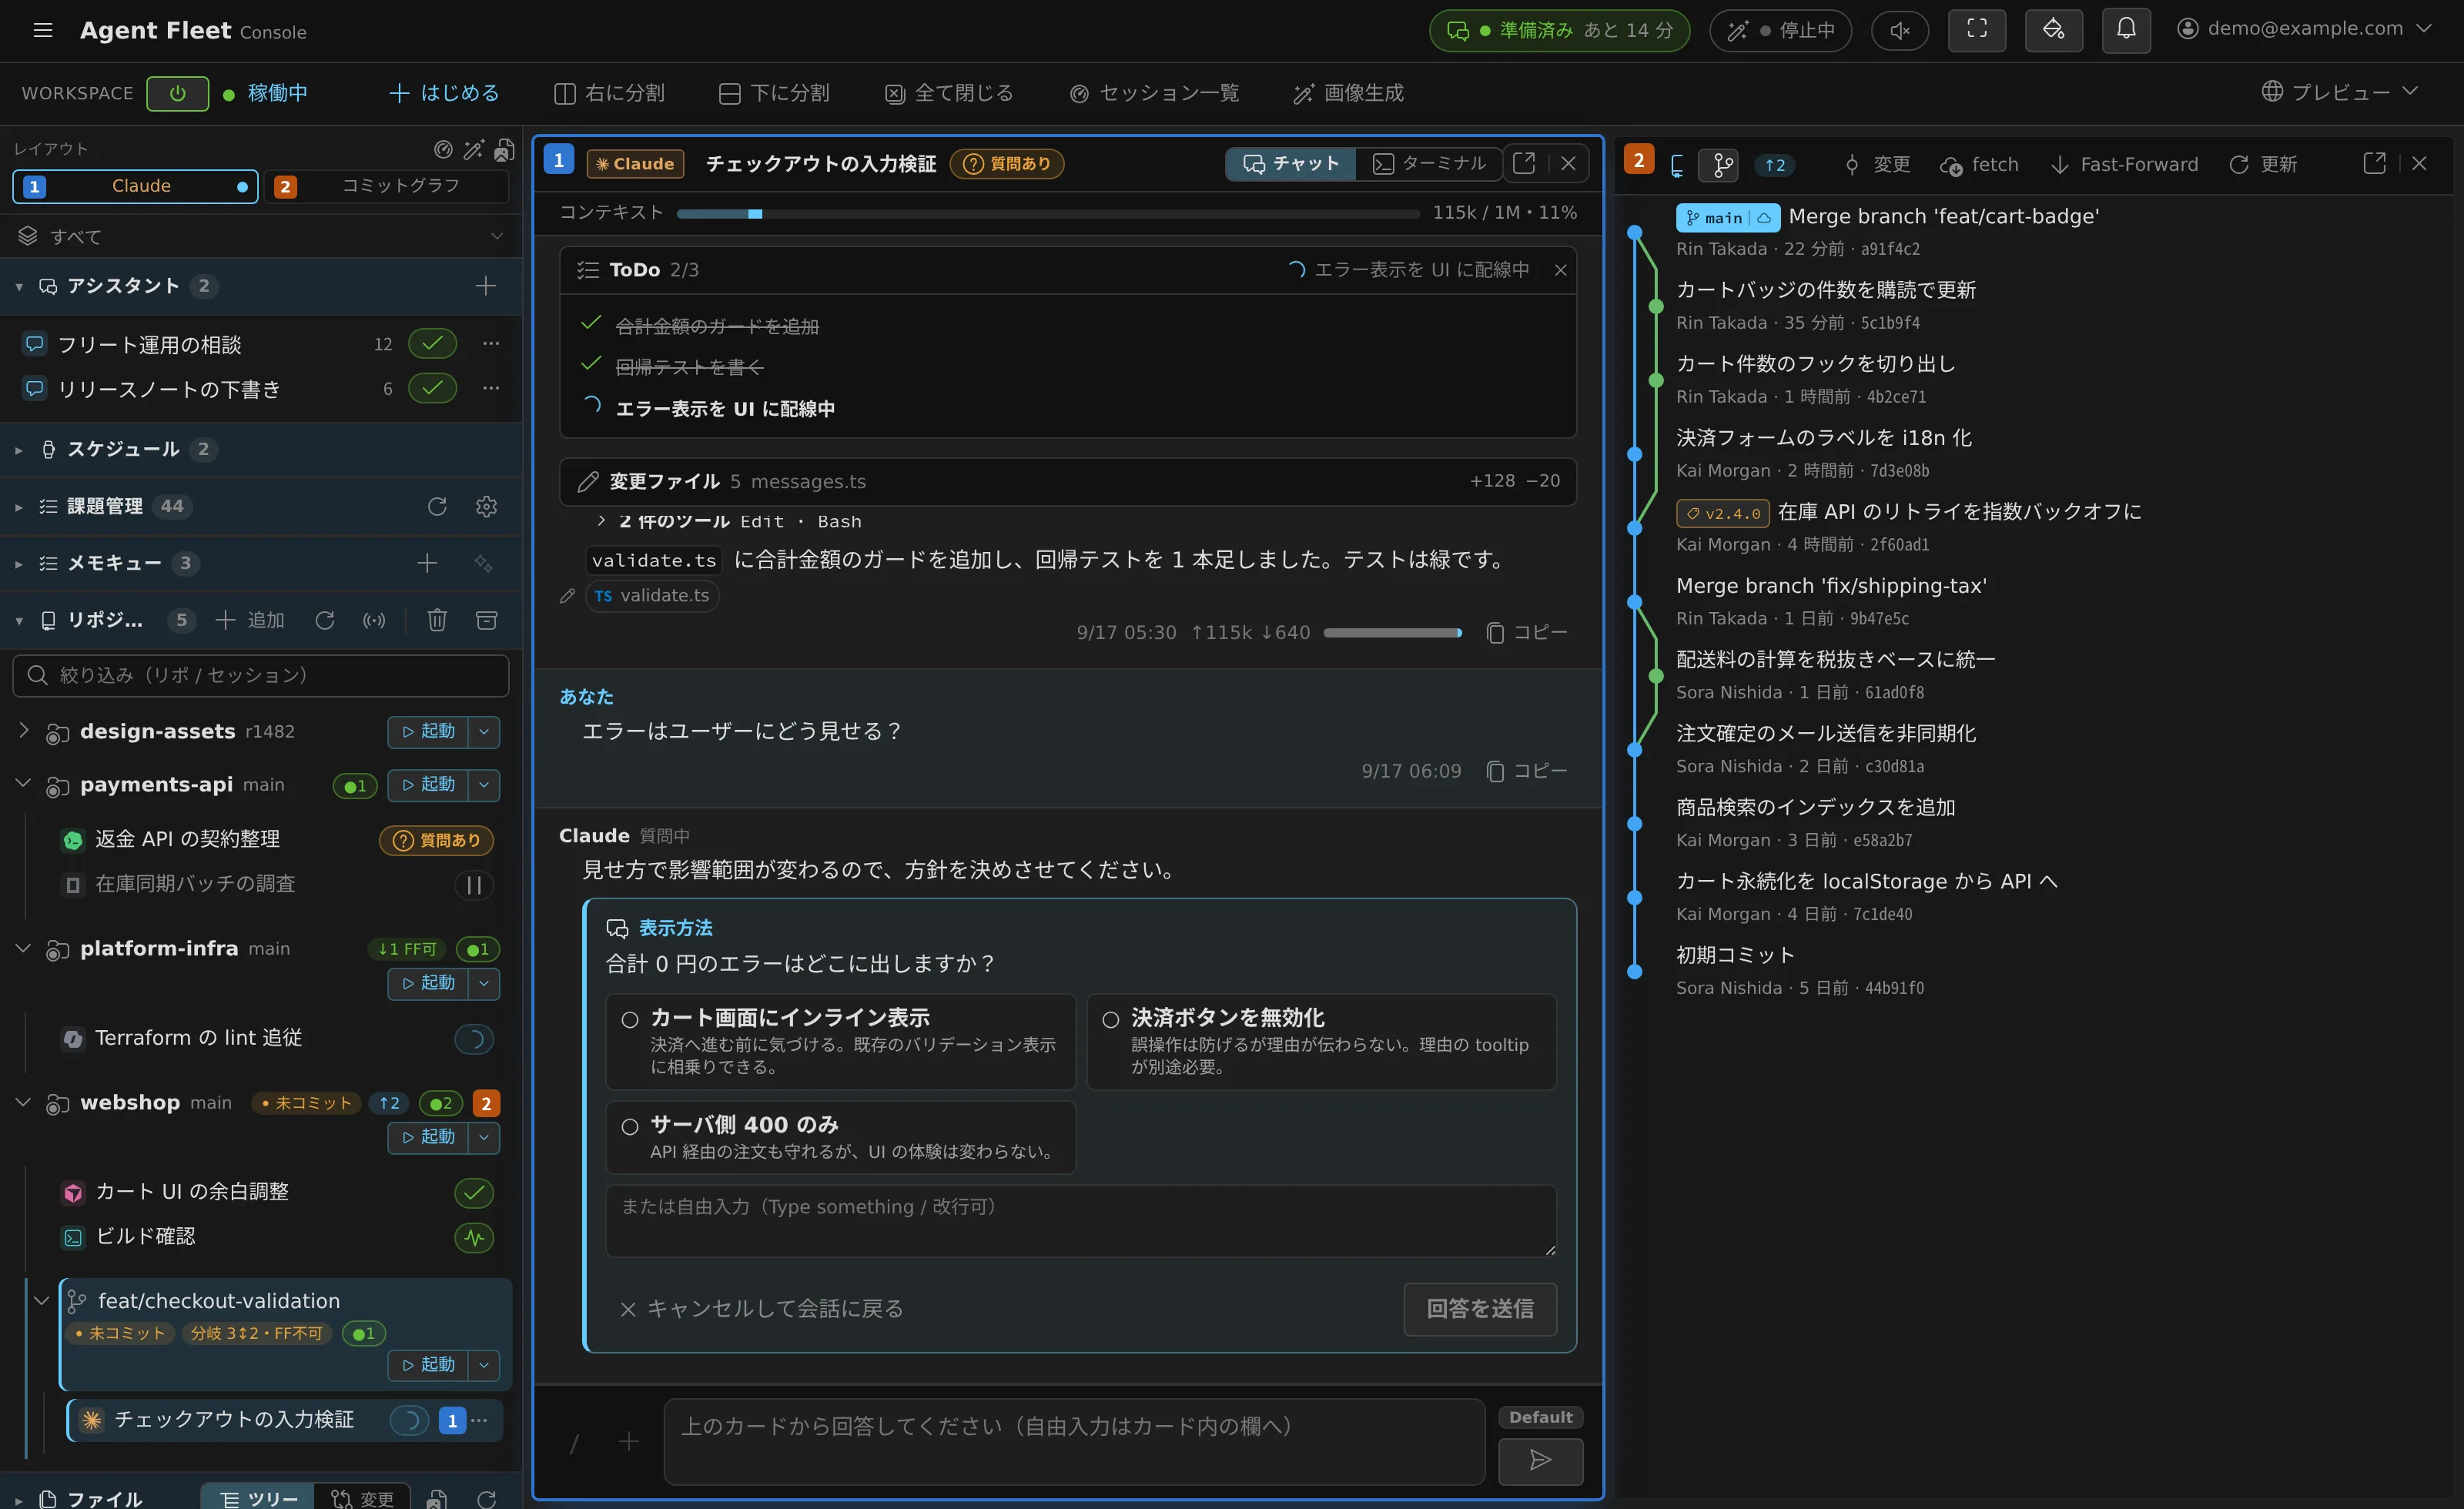
エージェントはそのまま。運用は 1 か所に。
いまのエージェントを、そのまま
Claude Code は Claude Code のまま、Codex は Codex のまま。どの CLI も自分のログイン・モデル・振る舞いのまま動くので、チームは使い慣れたエージェントを手放さずに済みます。9 種類を並べて使えます。
あなたを待たずに進む
セッションはサーバーの上で、それぞれ自分の git worktree で動きます。ノートを閉じても、質問や許可確認はブラウザ、スマートフォン、セッションごとの Slack や Discord のスレッドに届きます。PR の CI やレビュー、ほかのセッションの終わりを待つときも、セッションはウォッチを置いて、知らせが来たら作業に戻ります。
社内で完結する
1 社 1 配備で、自分たちのインフラの上で動くので、認証情報もソースも会話も外に出ません。コードは公開しているので、暗号化と隔離の実装を自分で確かめられます。
Agent Fleet のある一日
朝に任せれば、夜も止まらない。
日中
- 2 つの Issue を任せる
Claude Code と Codex に 1 つずつ任せます。どちらもサーバーの上の自分の git worktree で作業するので、ノートを閉じても止まりません。
- スマートフォンから答える
片方が許可を求めます。依頼はそのセッションの Slack スレッドに届き、そこで答えられます。
- CI が落ちても自分で直す
Codex のセッションは開いた PR をウォッチしています。CI が落ちたと知らされると、直して push し直します。
- 机に戻って確かめる
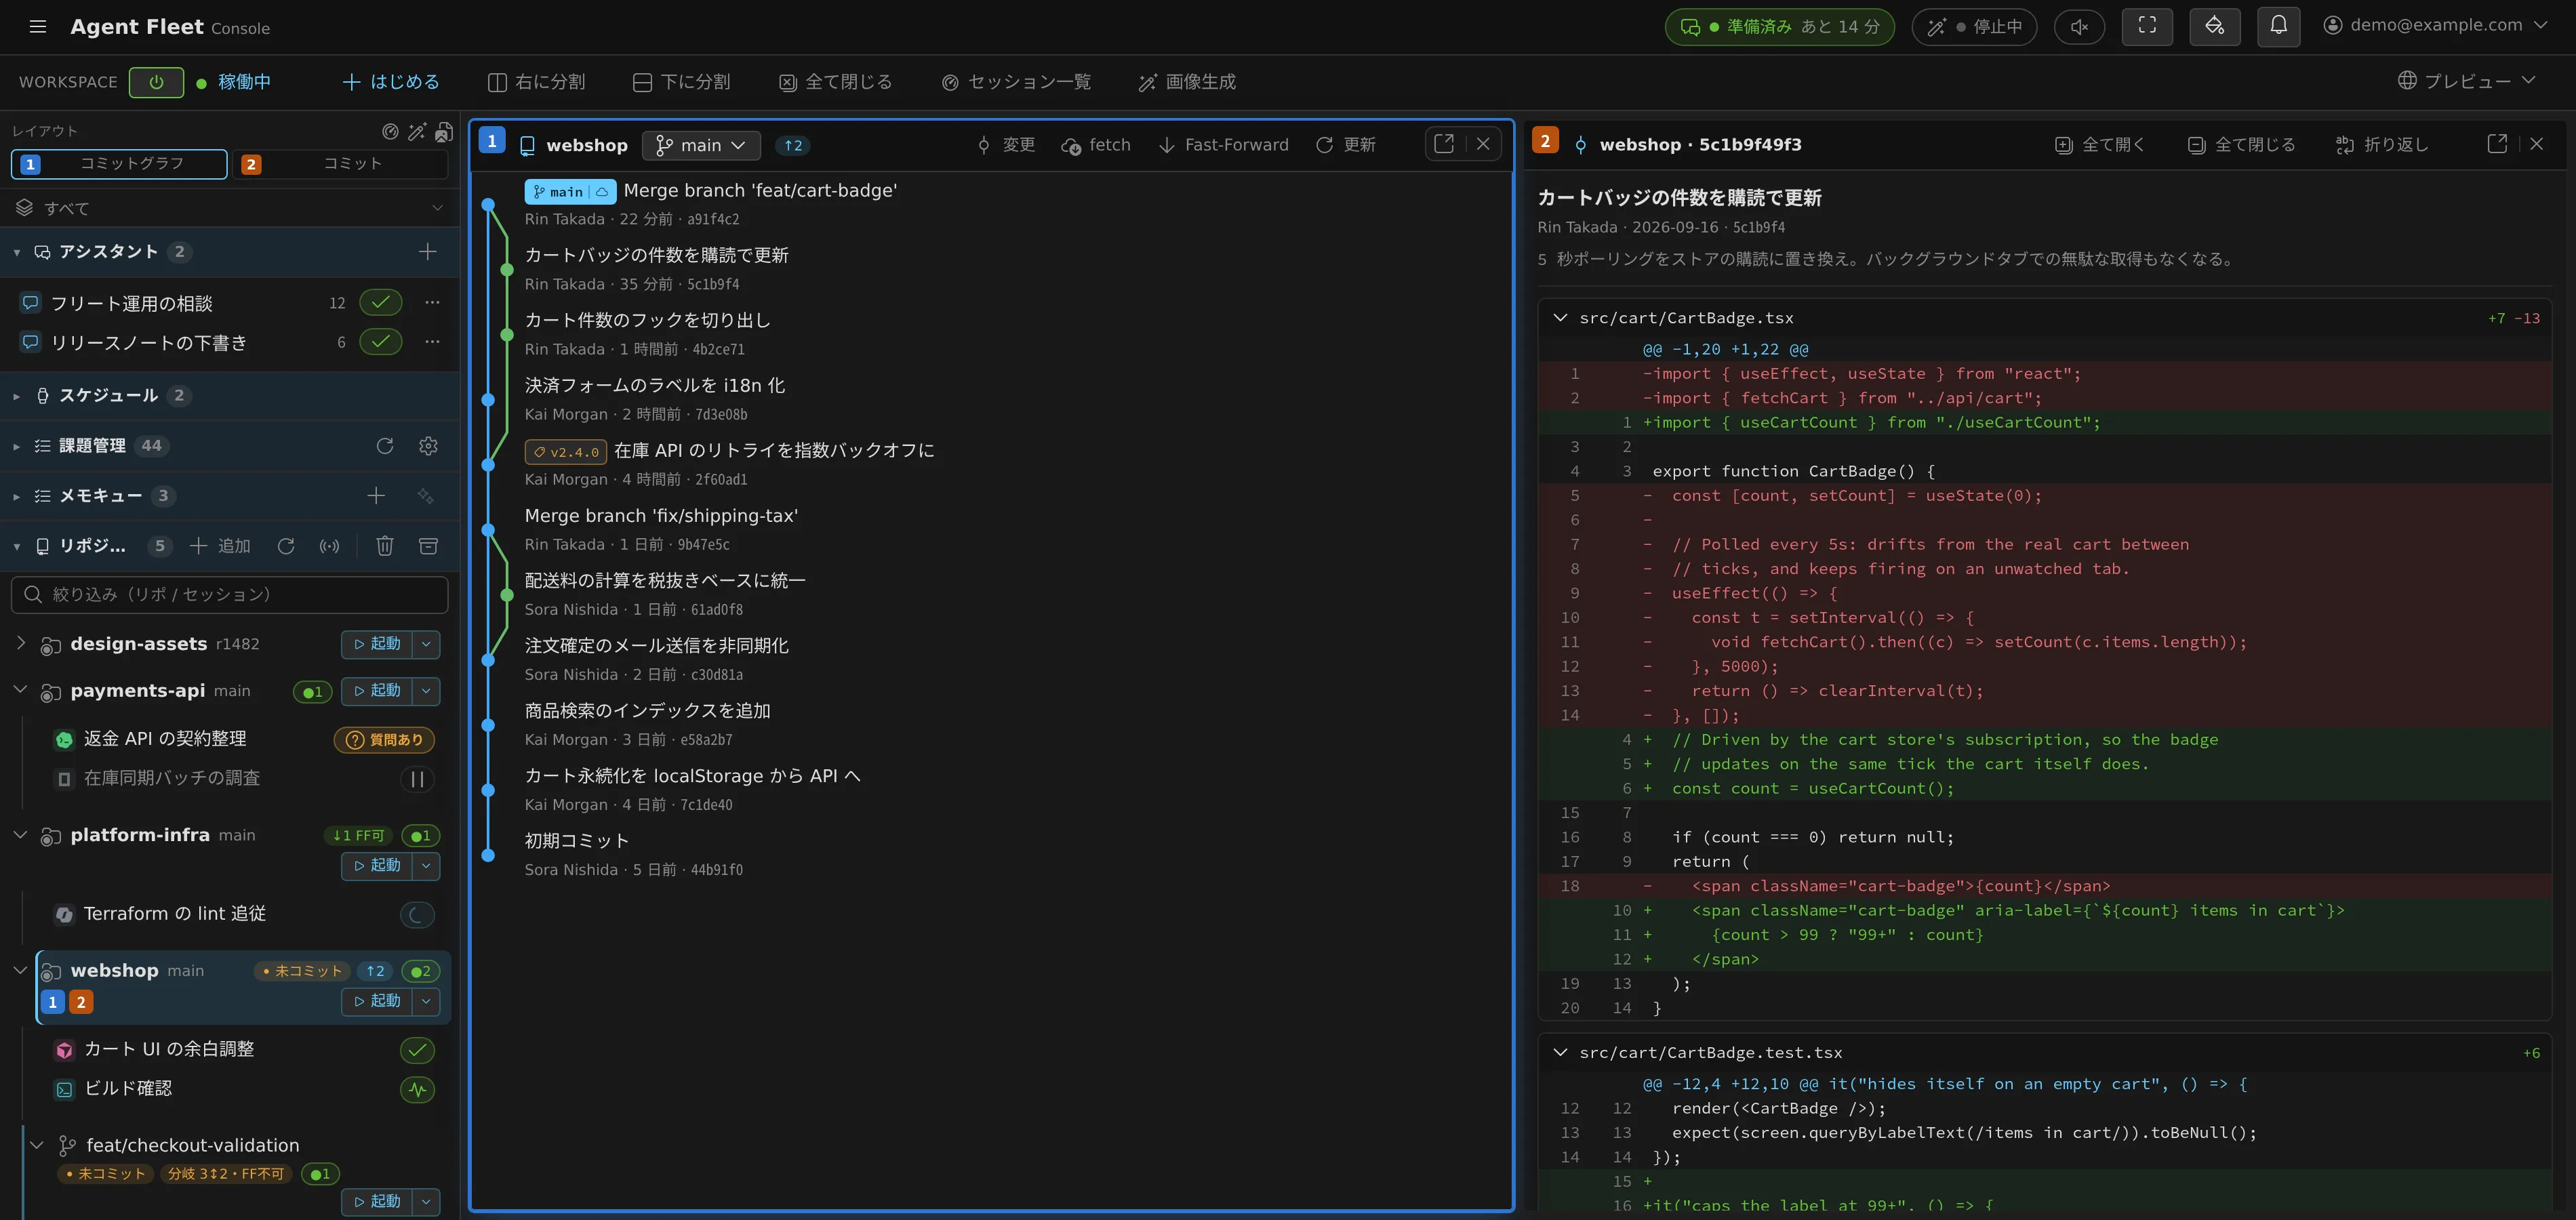
セッション一覧で、どれが終わり、どれがあなたを待っているかが分かります。各 worktree の変更はワンクリックで開けます。
夜間
- 夜の仕事を頼んでおく
アシスタントに「毎晩 2 時に依存ライブラリを更新して、テストを回して」と普段の言葉で頼むだけです。
- 寝ている間に動く
スケジュールが止まっているワークスペースを起動し、セッションを立ち上げてプロンプトを送ります。
- 上限で止まっても終わらない
Claude Code のターンが使用量の上限で切れても、上限がリセットされると自分で再開します。
- 朝には結果が待っている
実行ごとの結果はスケジュールの履歴に残り、動いたセッションもワンクリックで開けます。
フリート運用
1 つの会話ではなく、フリートとして運用する
チームが何本ものエージェントセッションを同時に動かすと何が変わるか。そして Agent Fleet が何を引き受けるか。
何本ものセッションを同時に
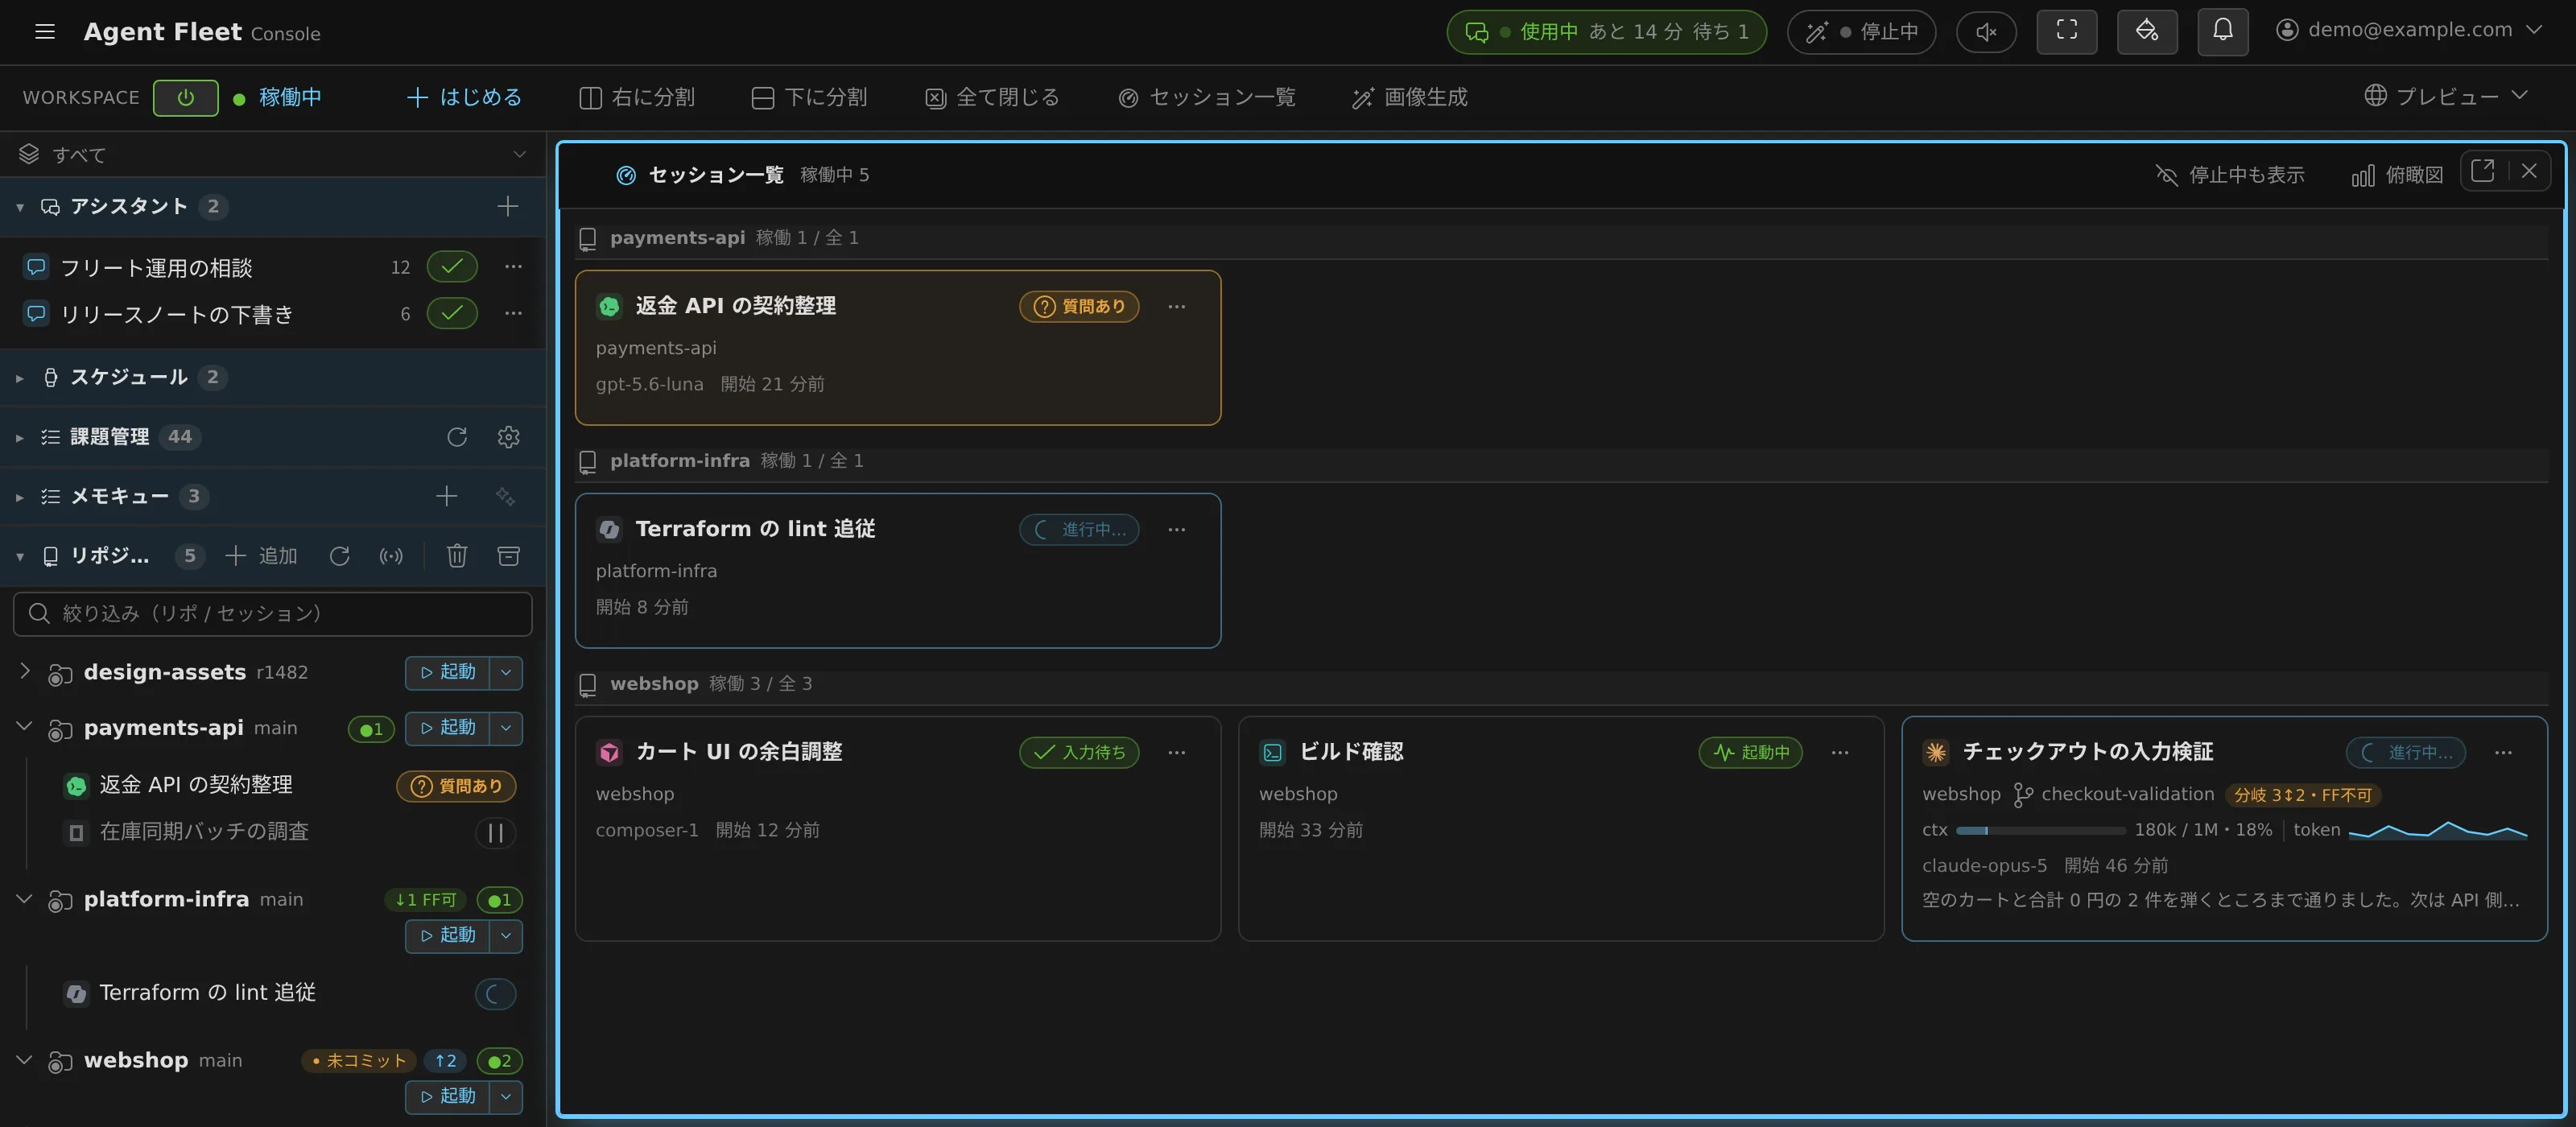
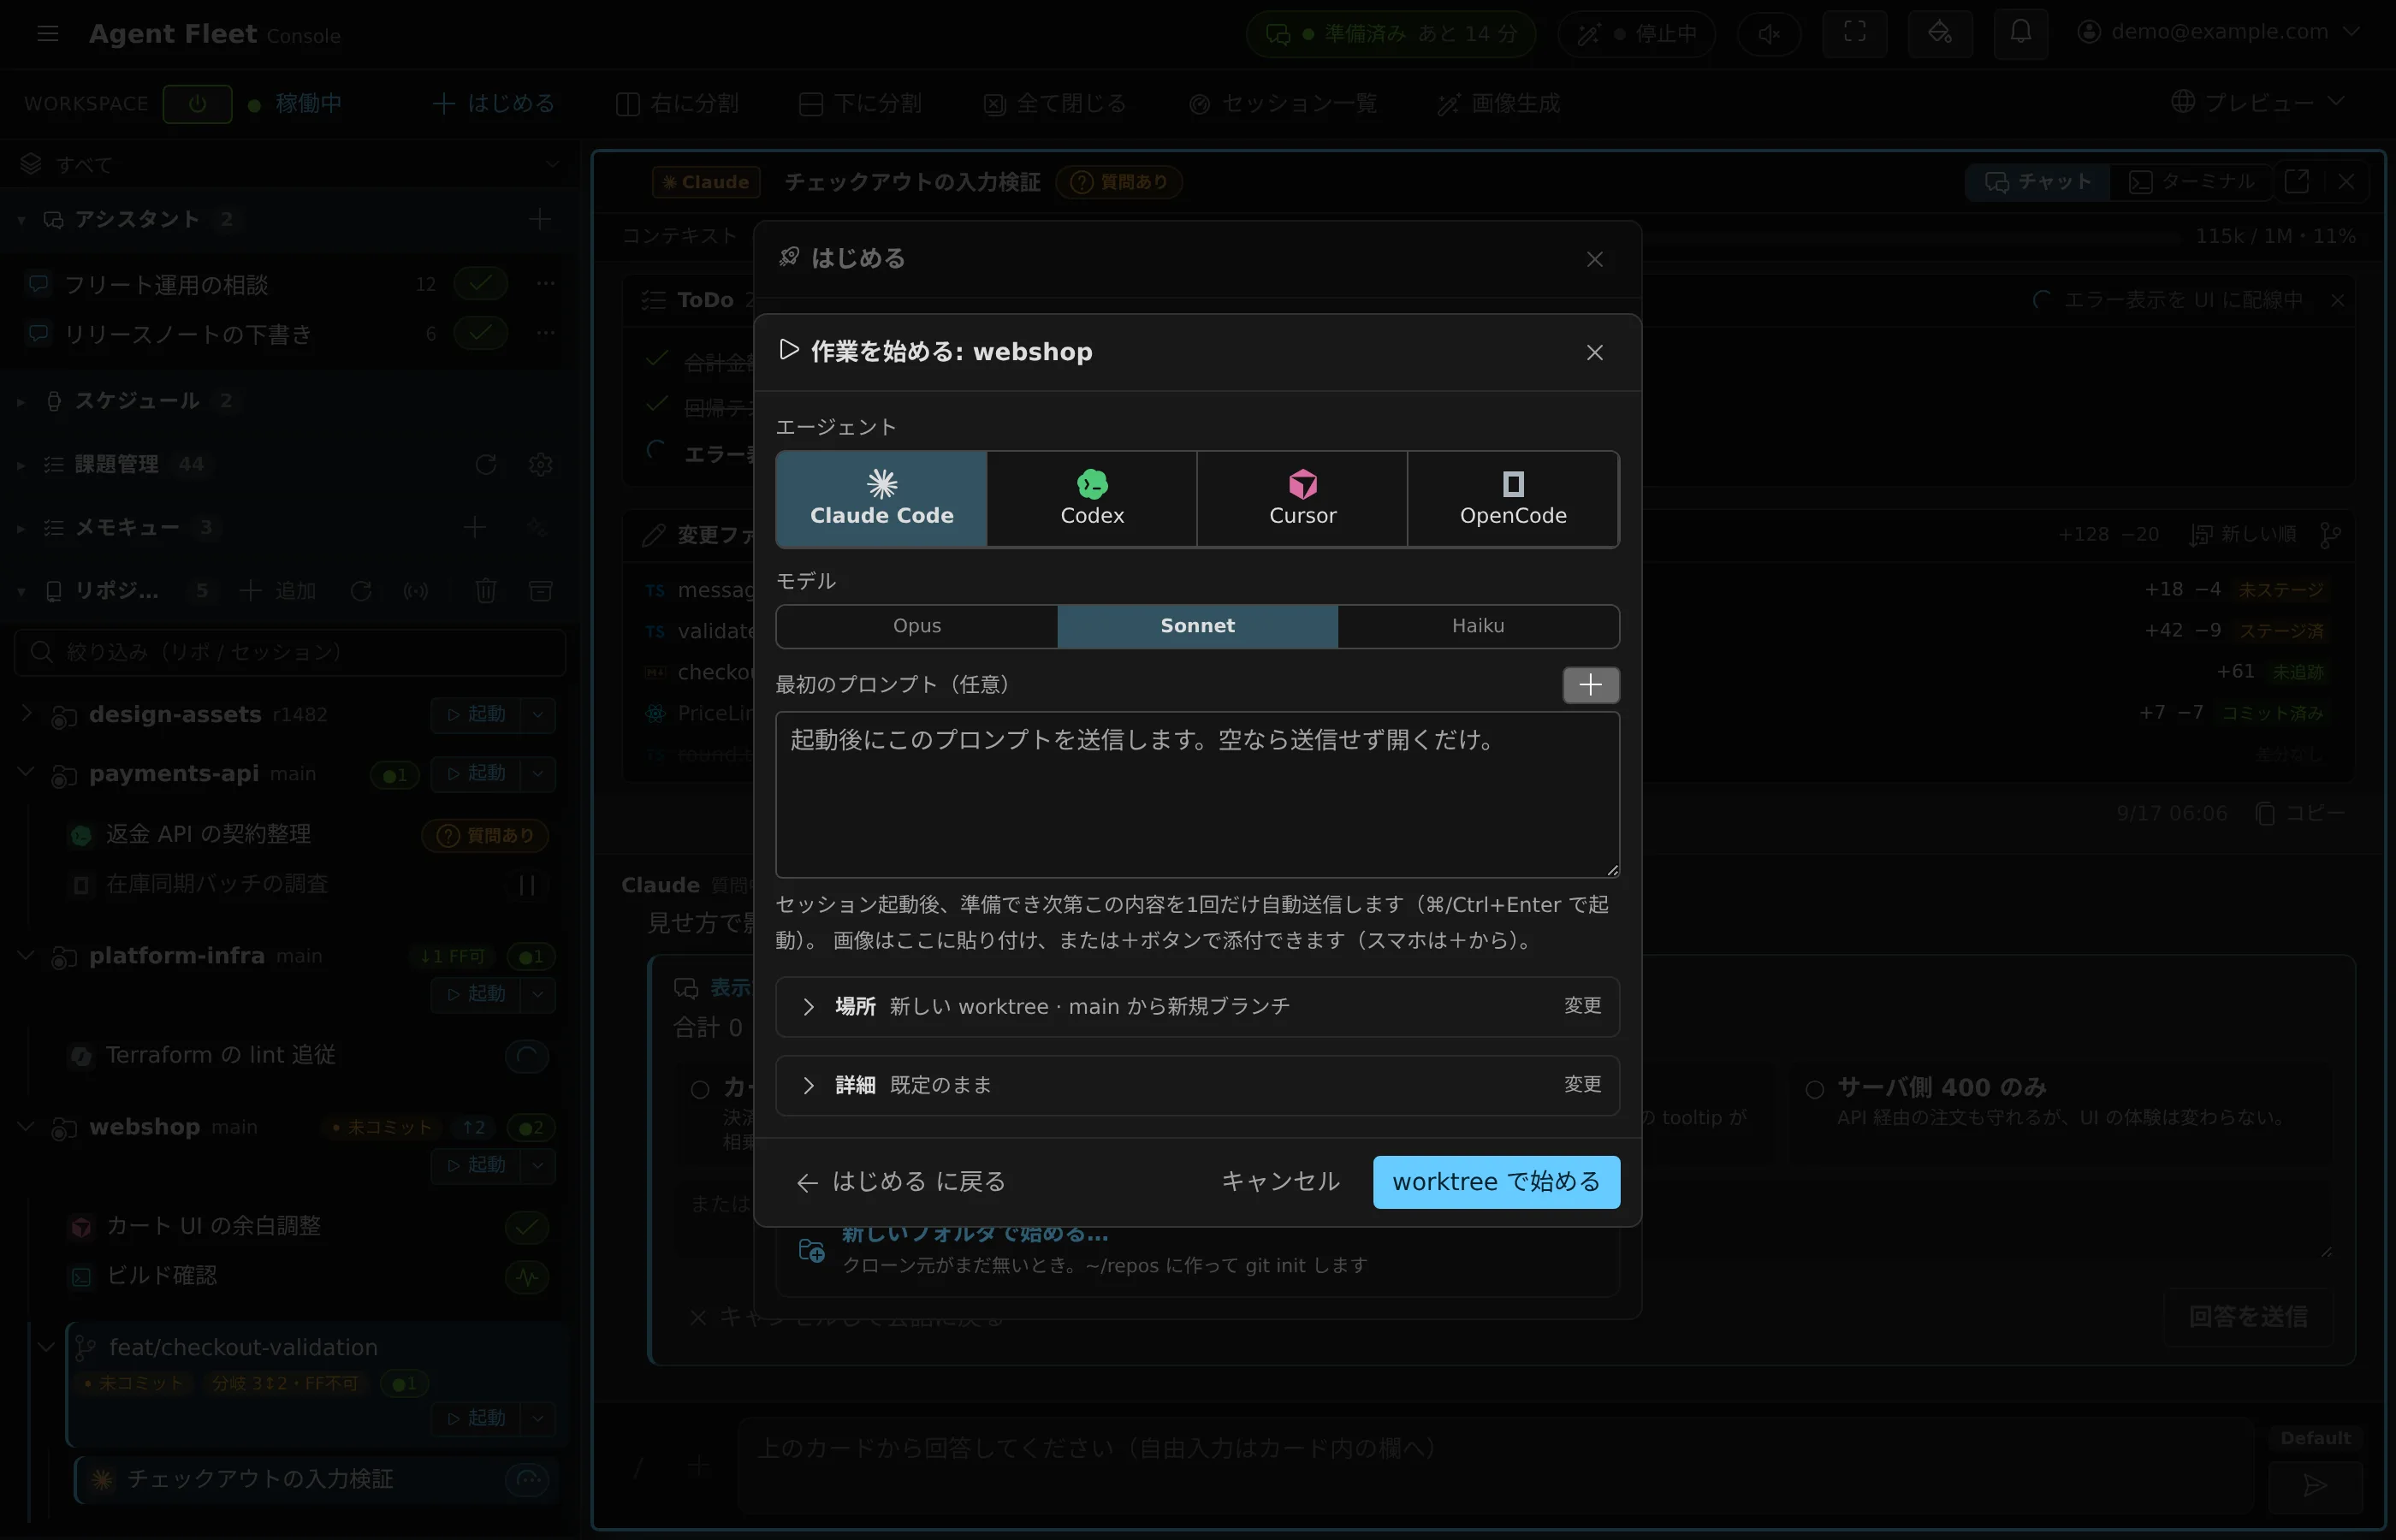
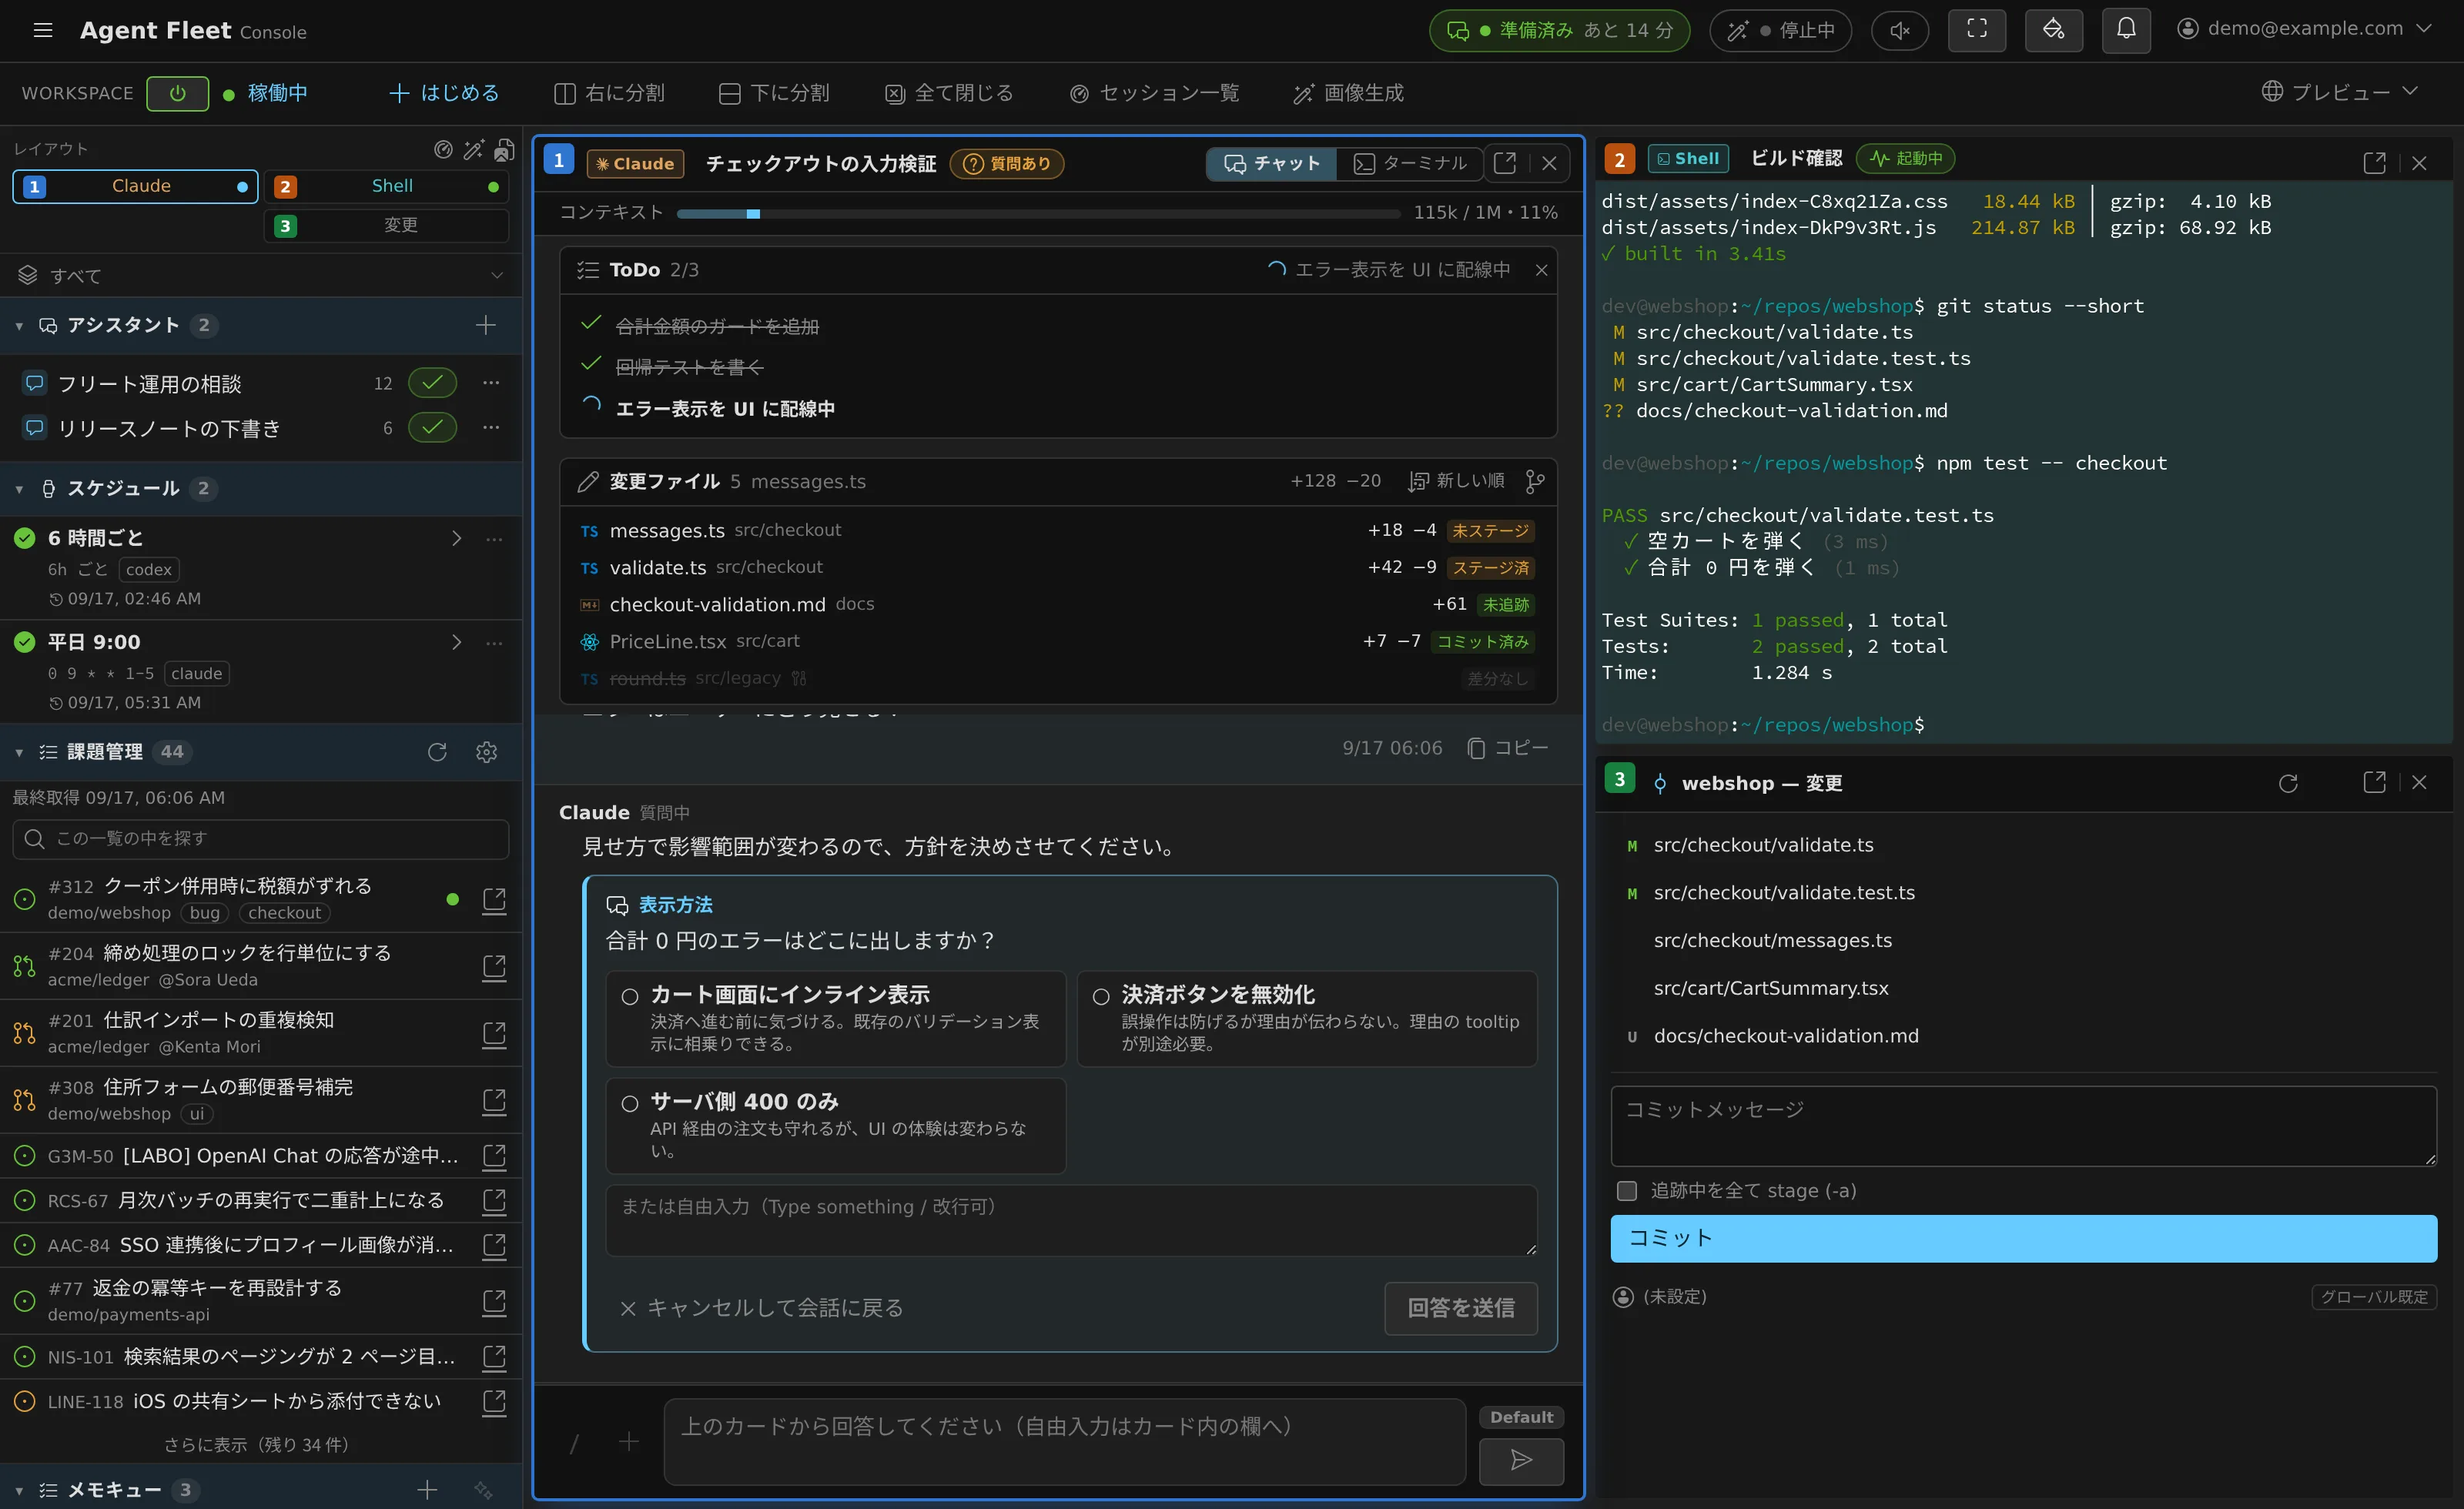
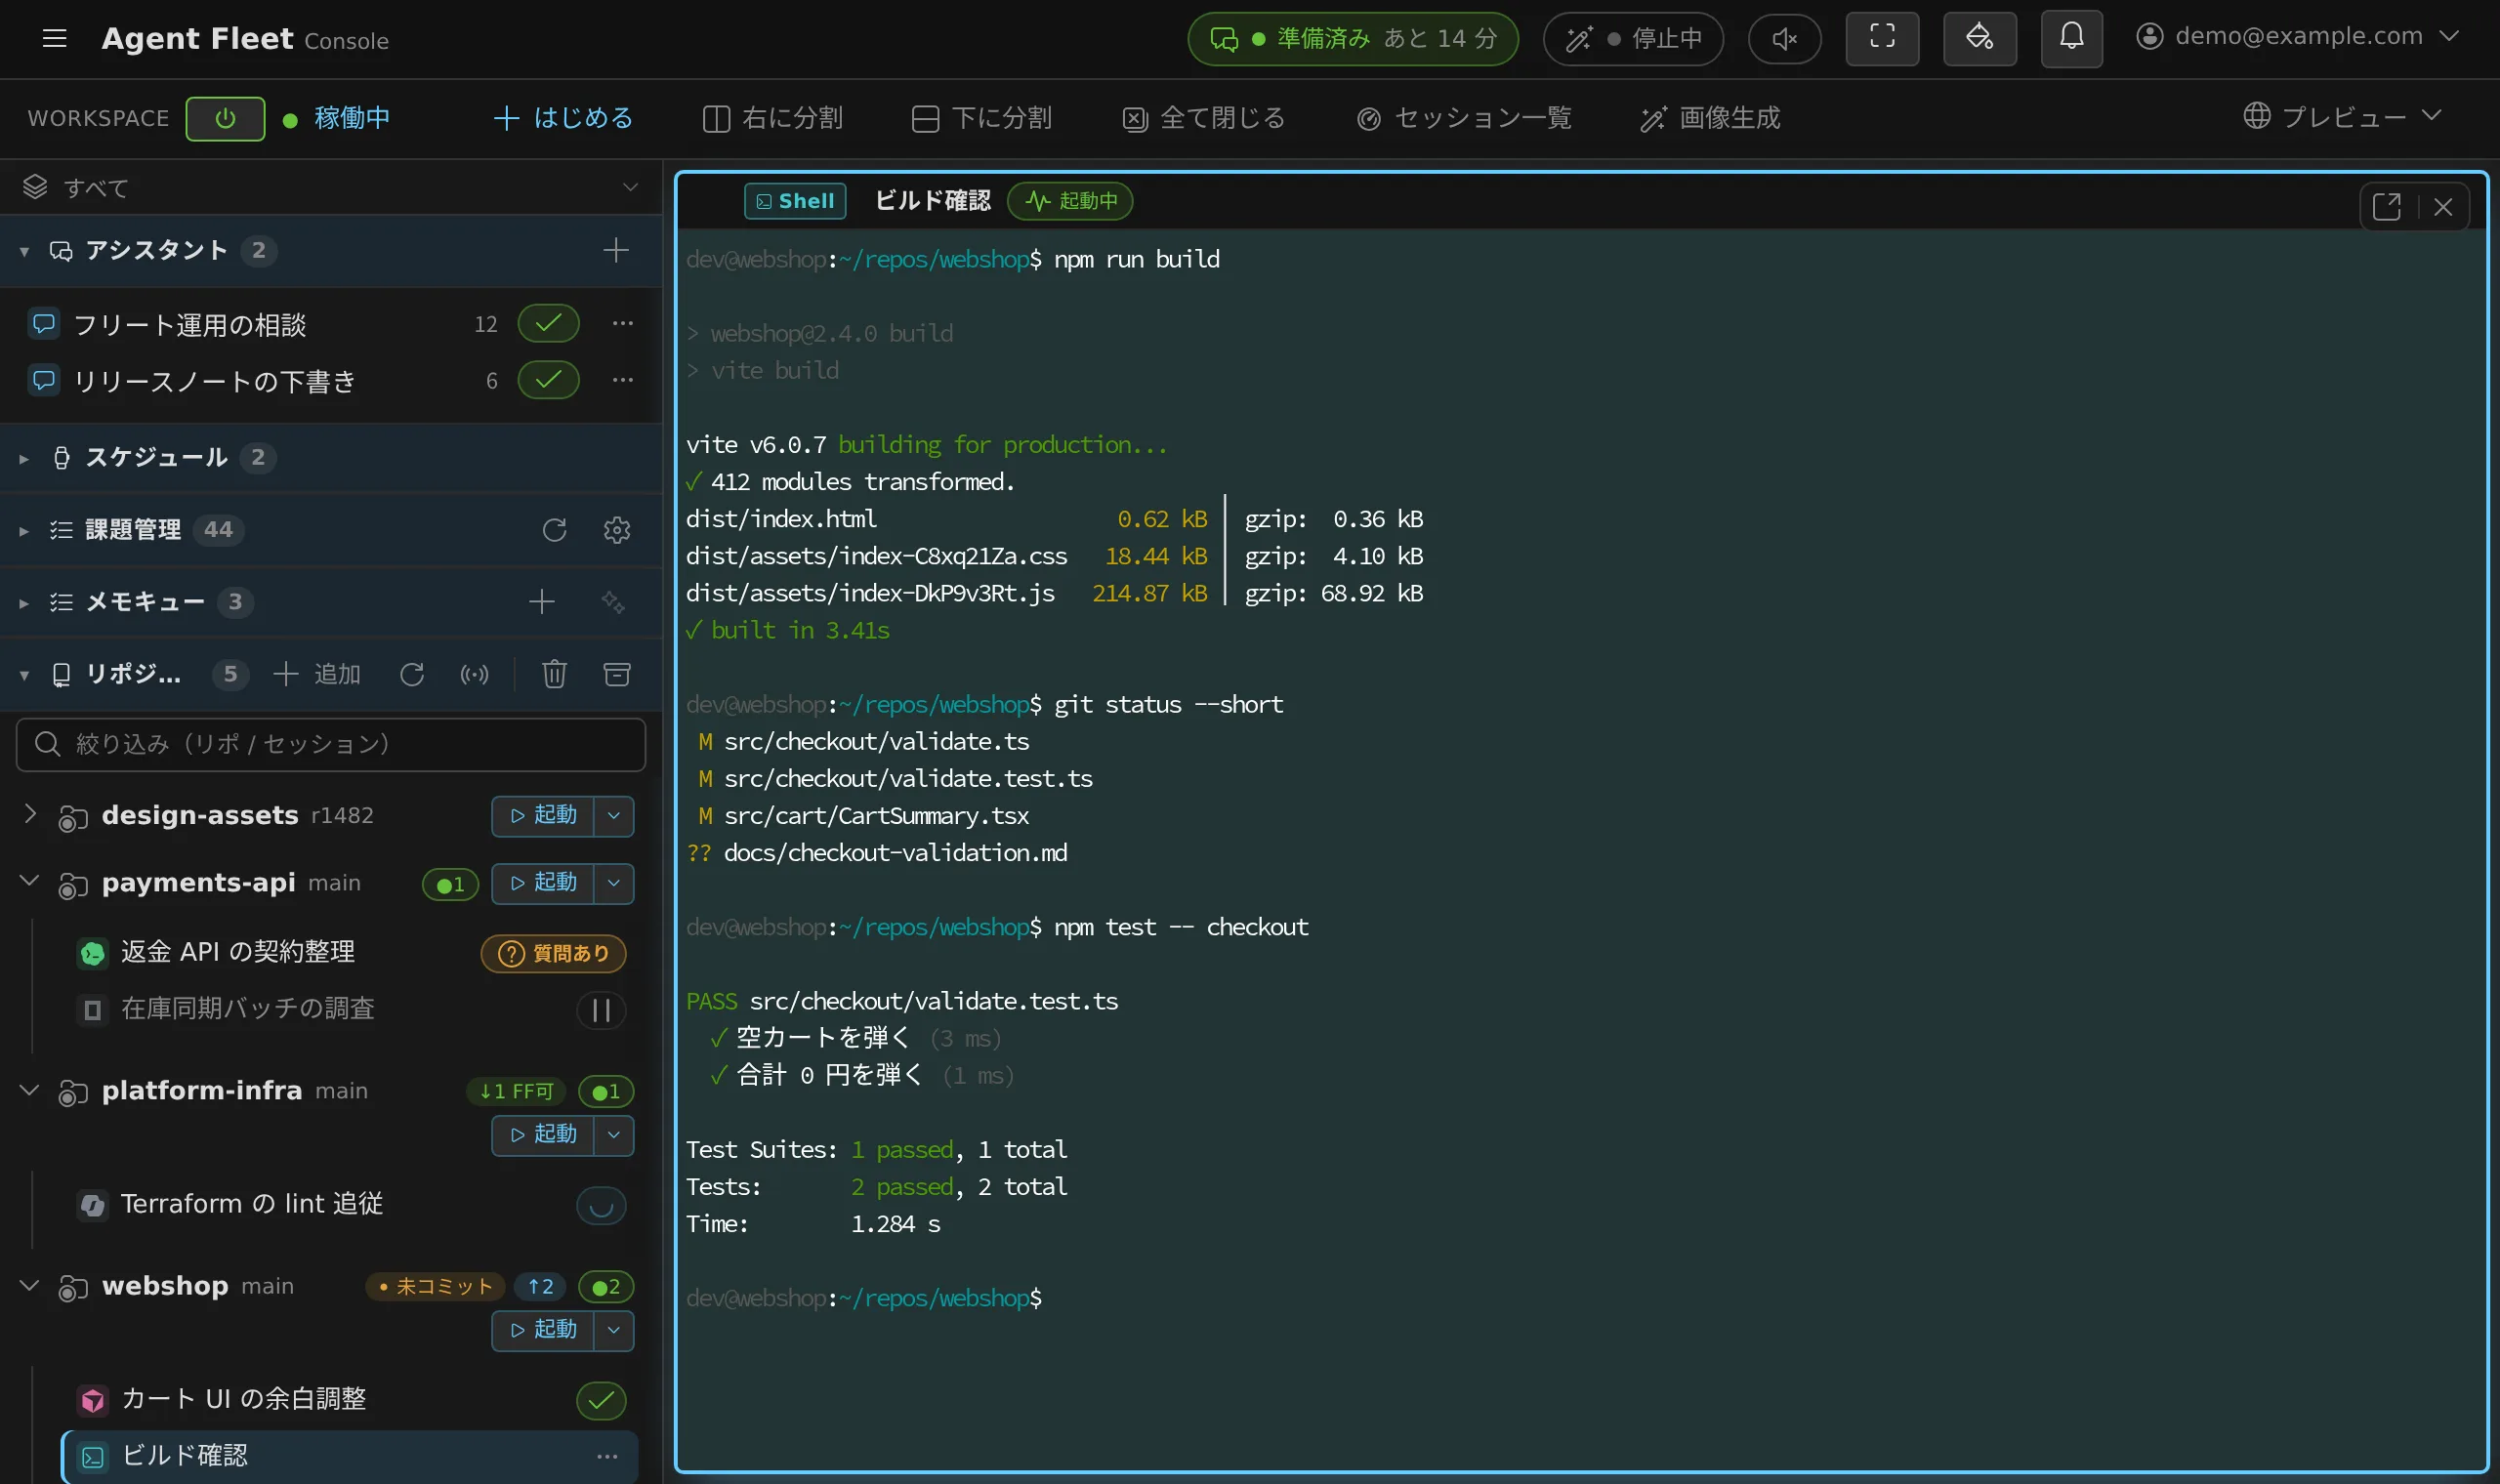
種類の違うエージェントを、それぞれ自分の worktree で同時に動かせます。作業中か、質問・プラン・許可確認であなたを待っているかが 1 つの画面で分かり、あなたの返事を待っているものは色で目立ちます。
ブラウザから追って、操縦する
どのセッションも会話がそのままミラーされます。質問・プラン・許可確認はカードで届き、その場で答えられます。
- セッションごとの Discord / Slack スレッドから、ボタンで答えることもできます。
- そのスレッドに
!start <最初の指示>と書けば、同じエージェントと作業コピーで新しいセッションを起動し、その指示を渡せます。 - Console はスマートフォンのブラウザでも使えます。
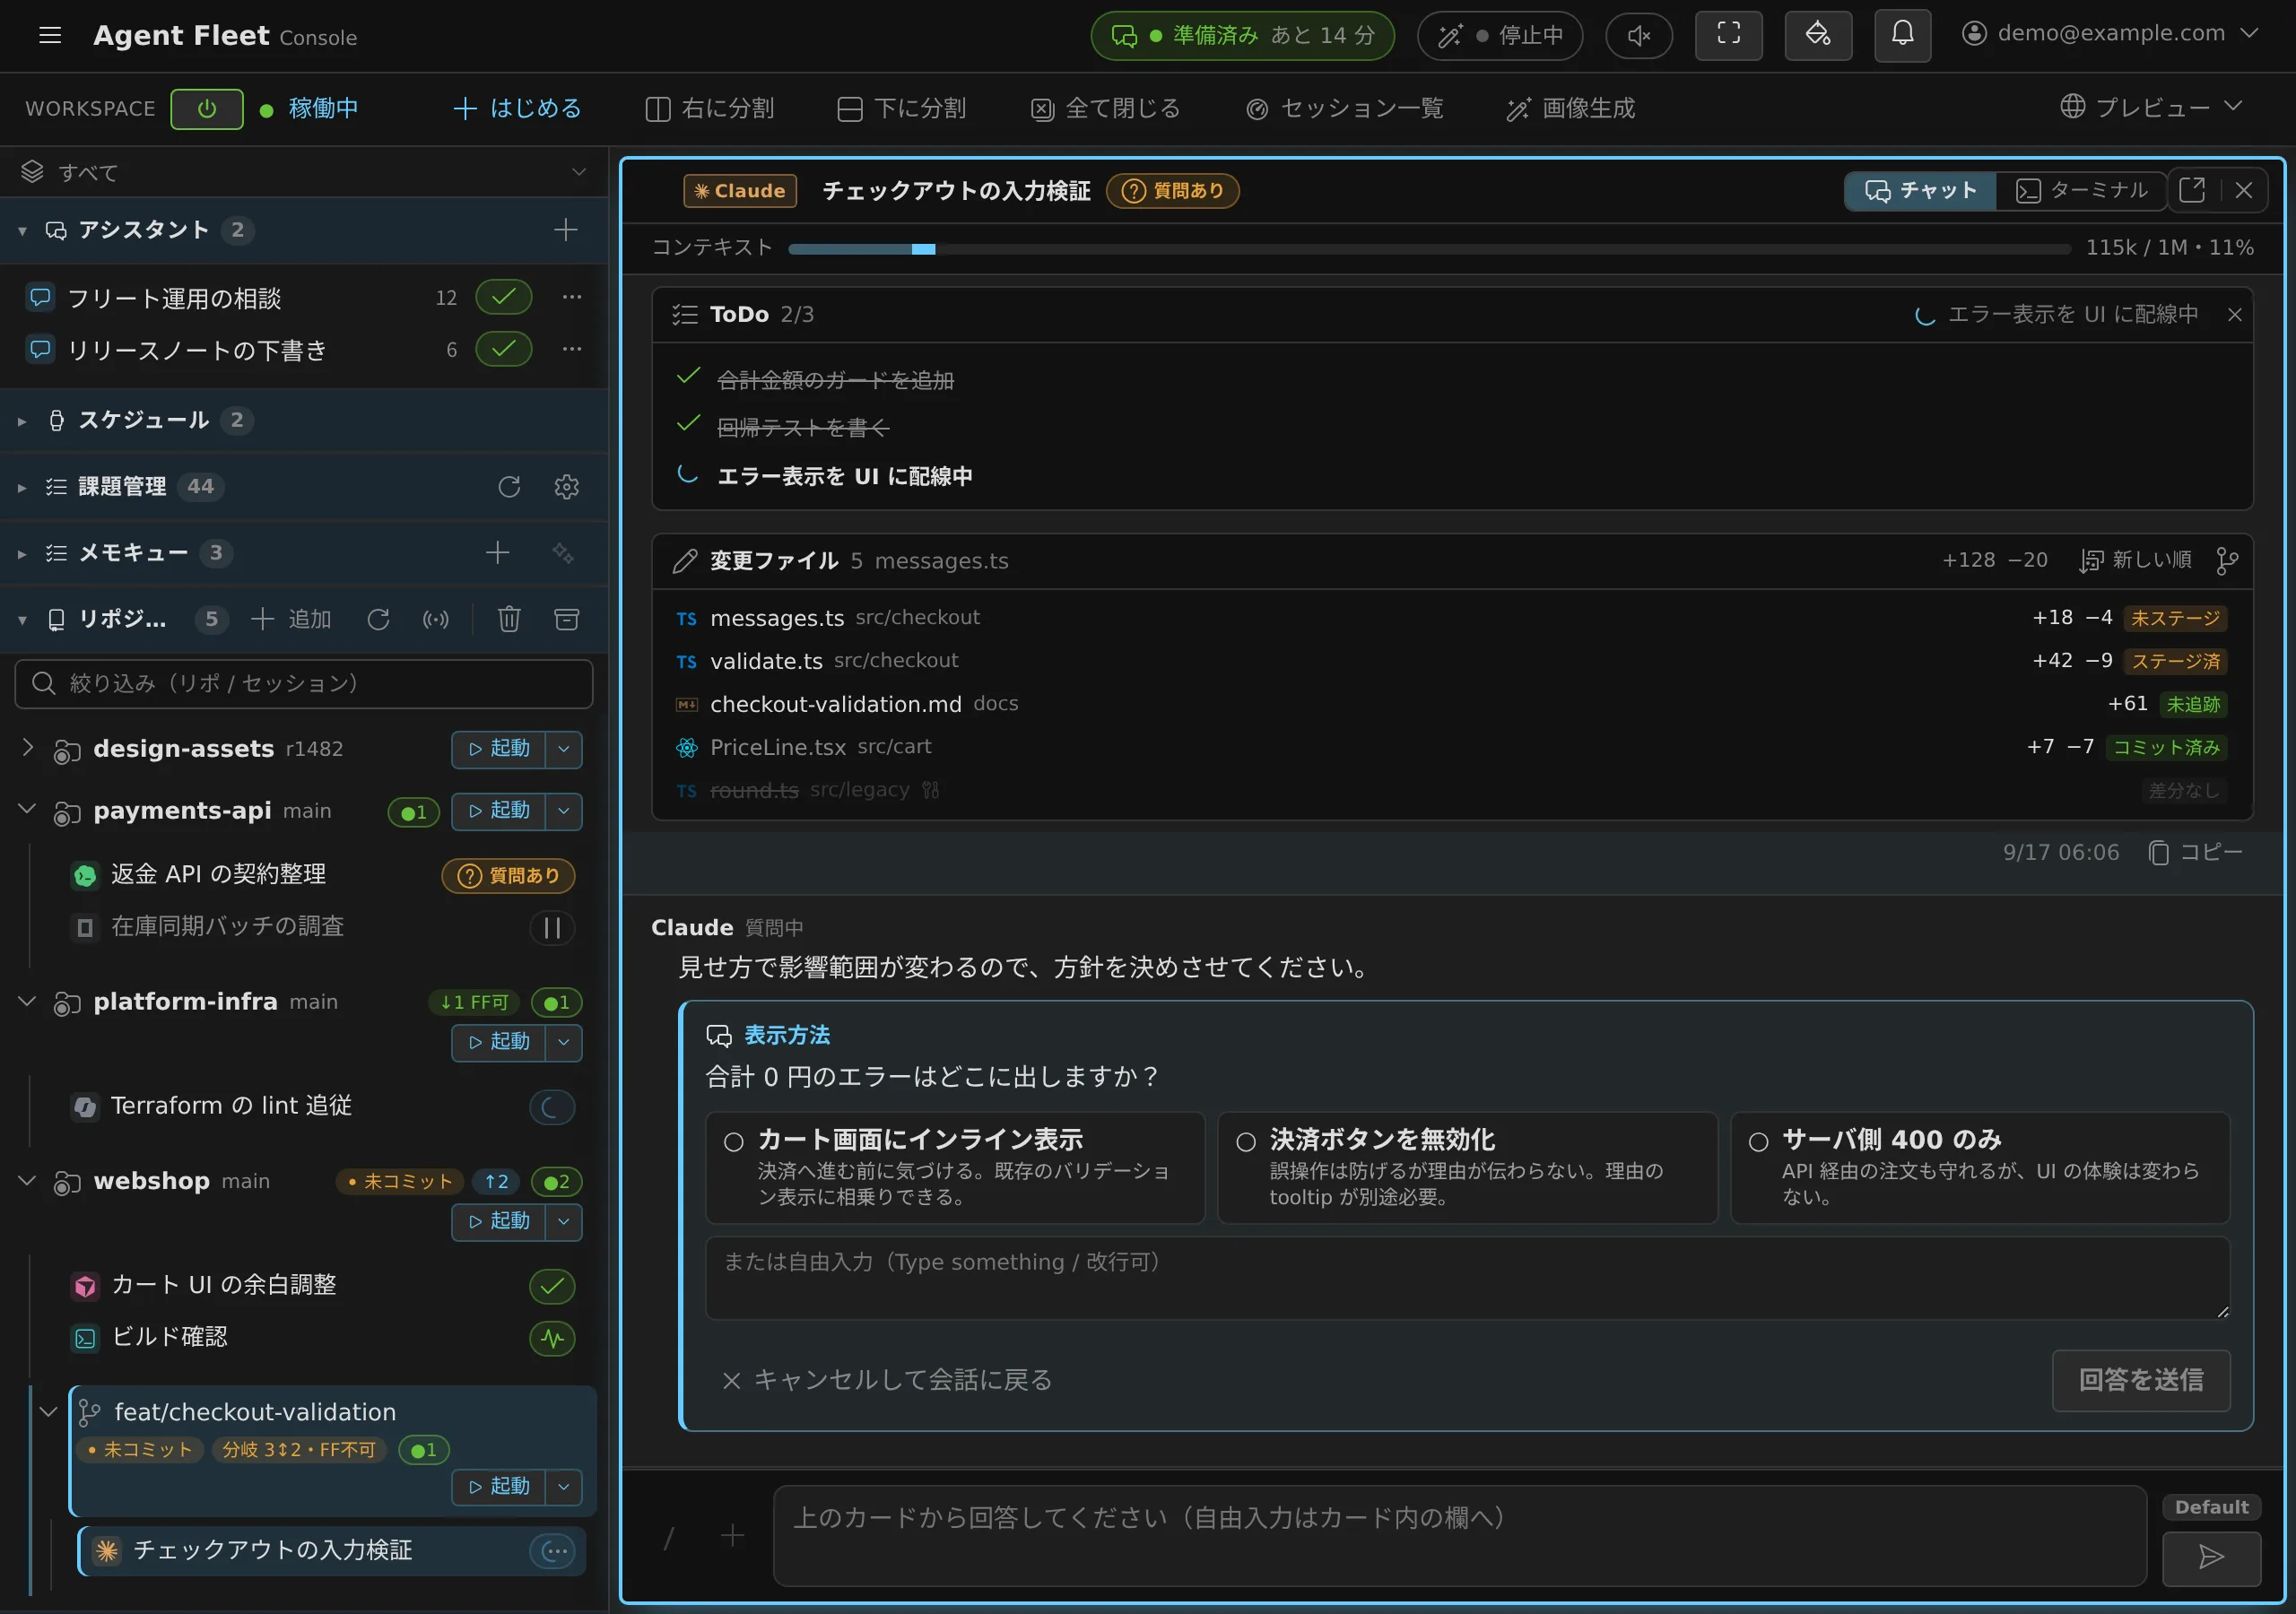
セッションがセッションを起動する
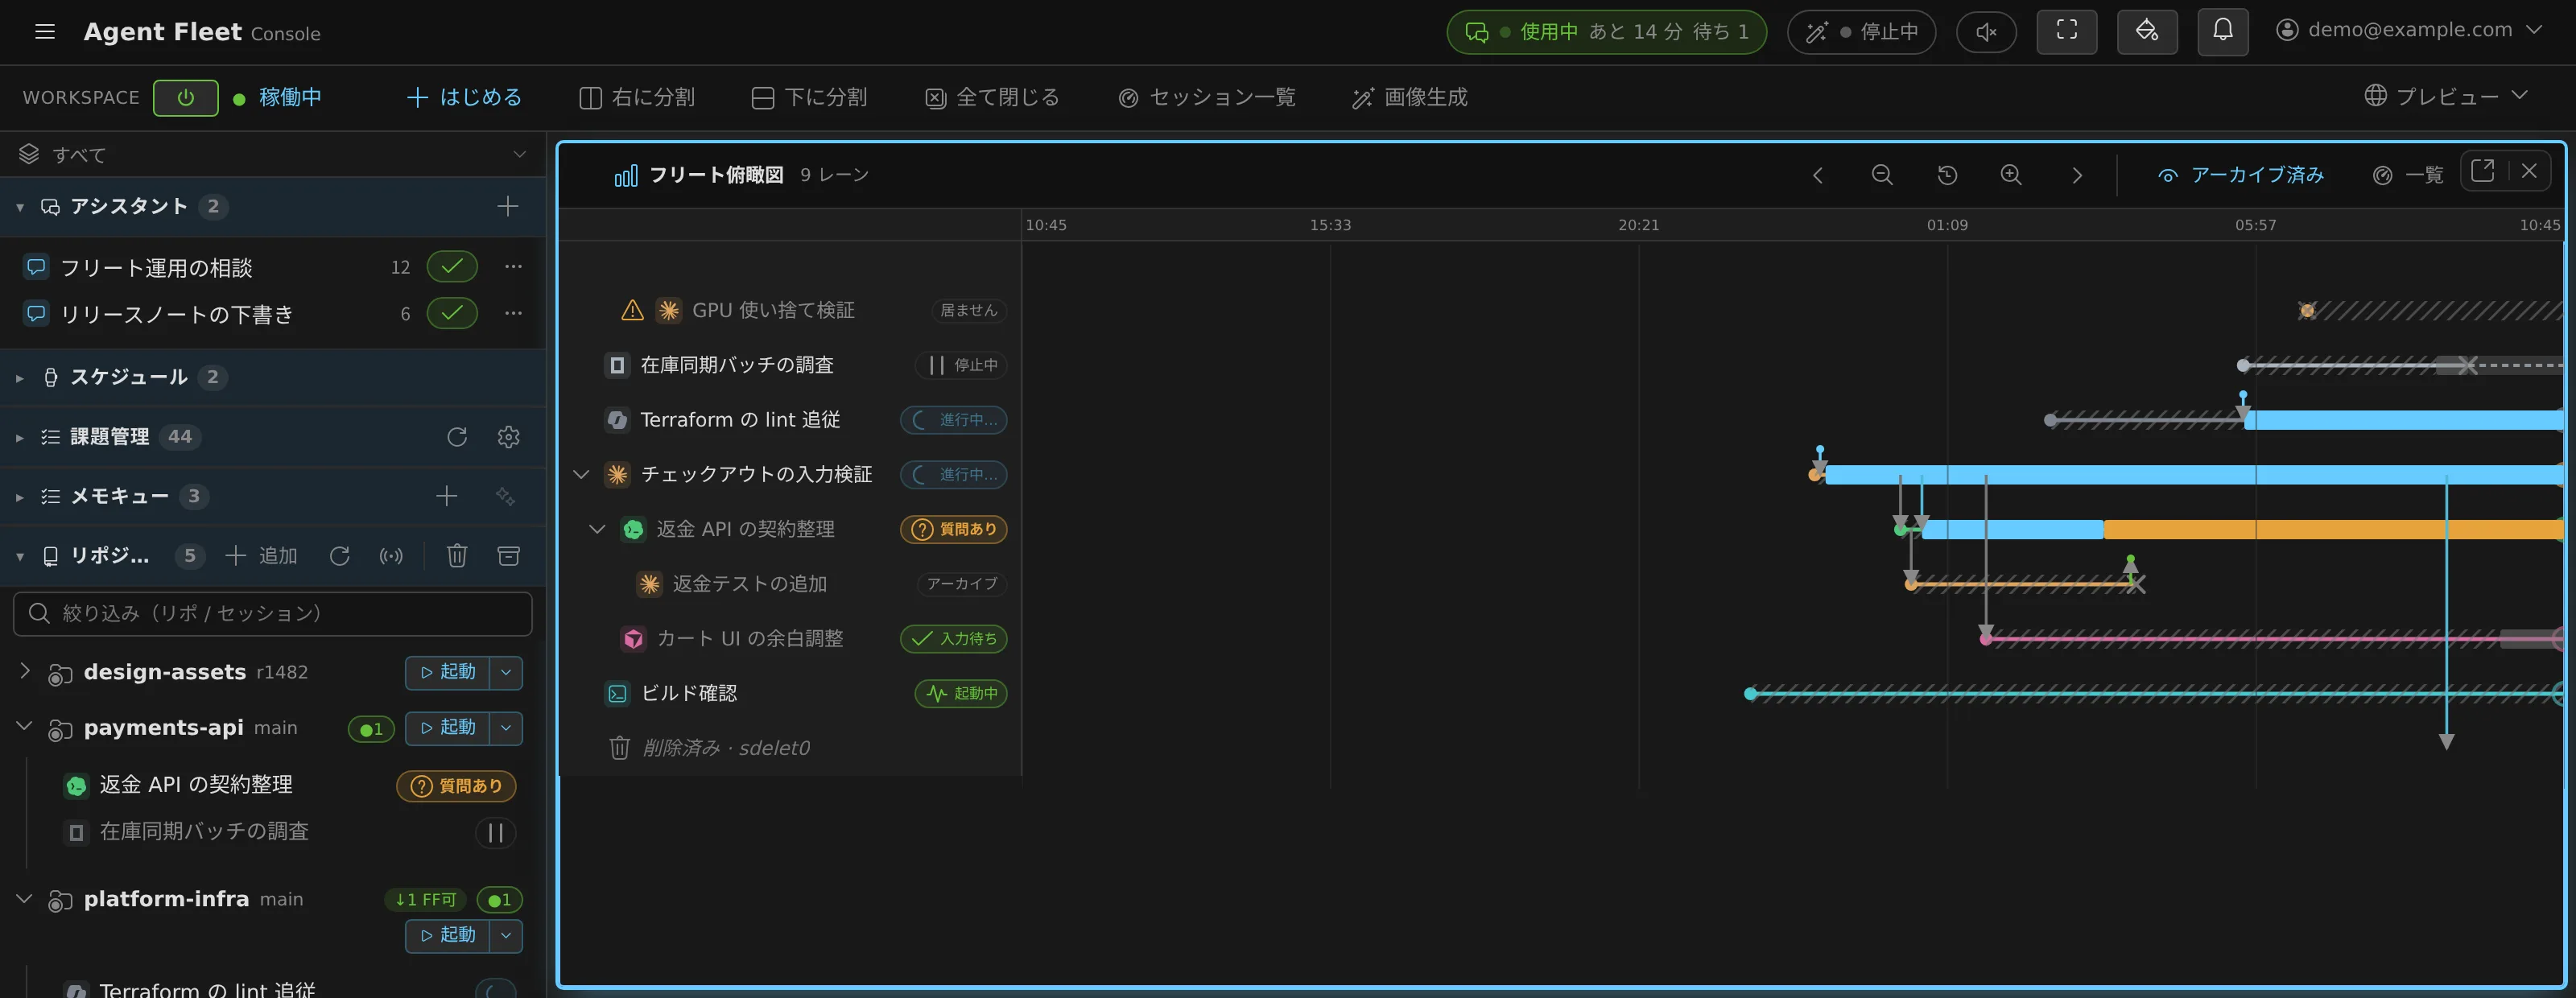
レビューを別の種類のエージェントに渡し、終わったら報告を 1 本受け取れます。親は子をウォッチしておけば、子の手が止まったときに知らせを受けます。利用枠を使い切ったら、仕事ごと別の種類へ移すこともできます。フリート俯瞰図に、誰が誰を起動し、何をやり取りし、いつ動いていたかが描かれます。
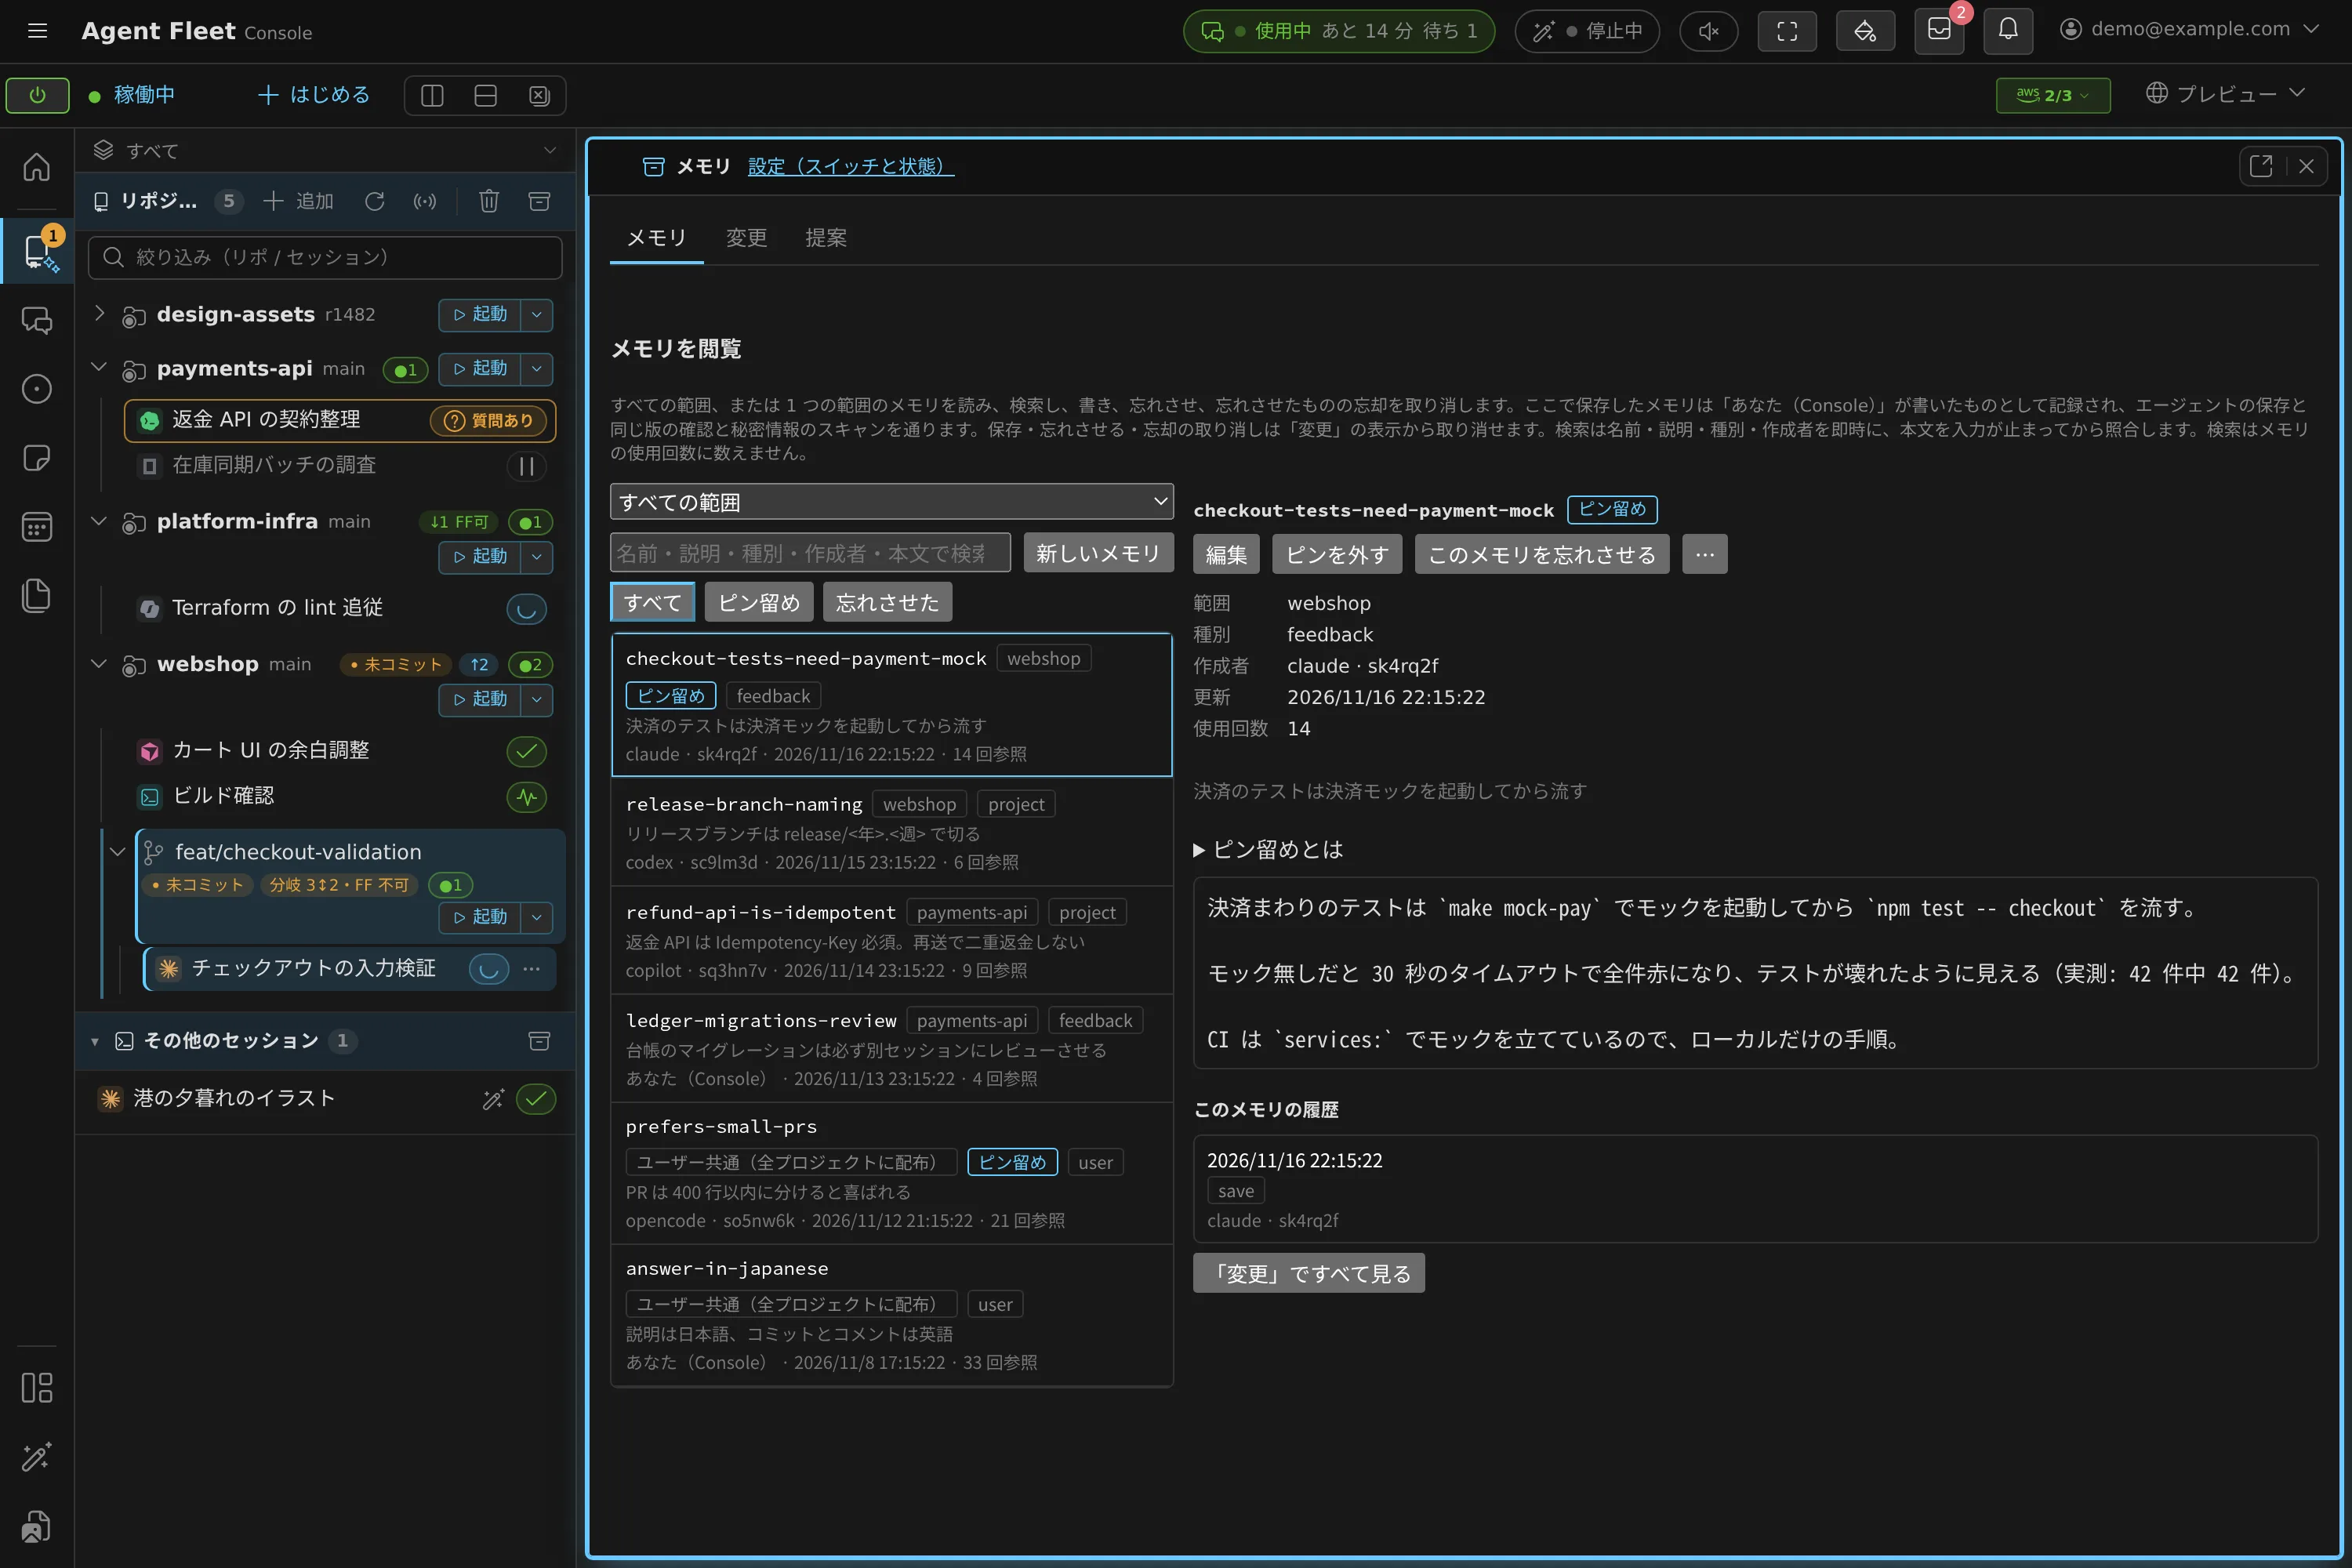
どのエージェントにも同じメモリ
エージェントメモリをオンにすると、あるセッションが保存したことを、次のセッションが種類に関係なく読みます。変更ごとに書いたエージェントとセッションが残り、Console から編集・ピン留め・忘れさせる・取り消すことができます。
- 既定はオフで、メンバーごとにオンにします。
- 自分の Claude Code・Claude Desktop・claude.ai からも使えます。
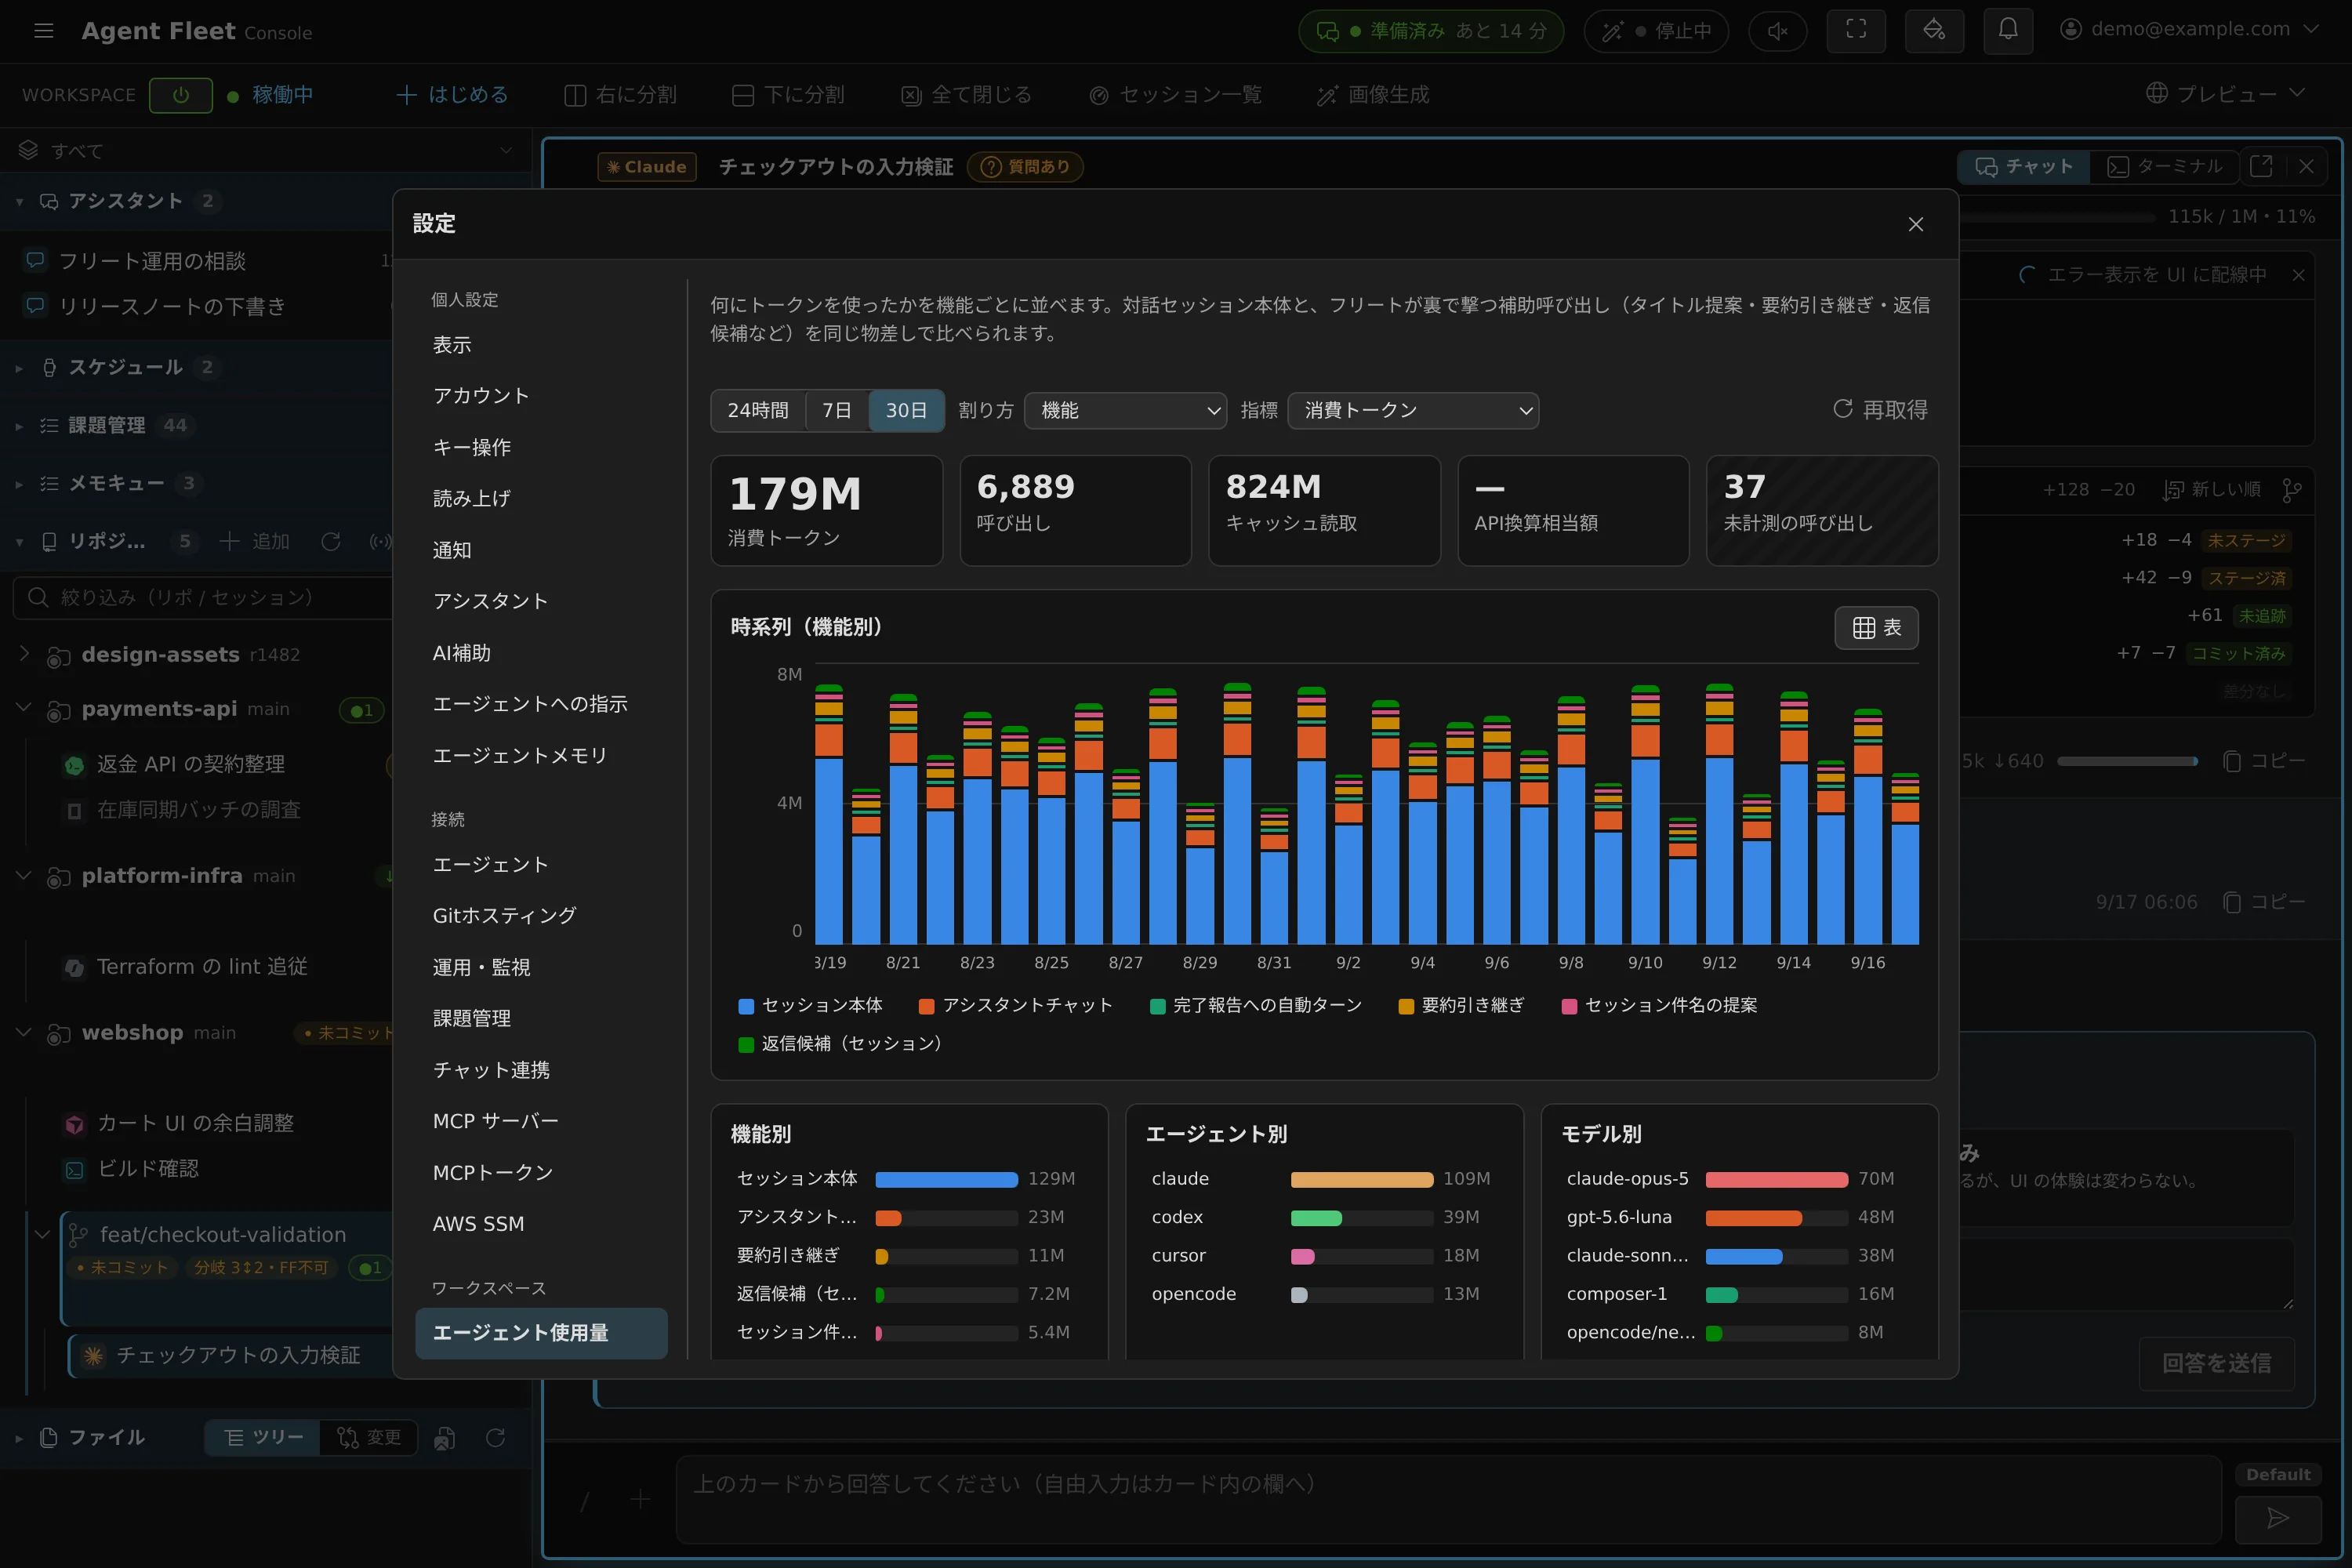
費用を 1 つの物差しで
トークンの使用量を、機能別・エージェント別・モデル別に、24 時間・7 日・30 日の範囲で見られます。トークンを報告しない呼び出しは「未計測」として数え、無料には見せません。
人がいなくても進む
スケジュール実行は止まっているワークスペースを起動してプロンプトを送ります。保存した課題クエリに新しい結果があるときだけ動かすこともできます。メモの自動実行は、ためたメモをセッションとして実行し、前提の作業がマージされるまでメモを待たせることもできます。Claude Code、Muse Code、マネージドの Codex は、使用量の上限で切れたターンを上限のリセット後に再開します。ほかのセッションは利用枠の残っているエージェントへ移せるので、朝まで止まったままにはなりません。
どのエージェントにもルールを
フリート全体のポリシーとメンバーごとの指示を、各エージェントにその CLI の流儀で届けます。Cursor だけはどちらも受け取りません。テナント管理者は、起動ダイアログに最初から入るモデルや実行方式などをメンバー向けに決めておけます。Claude Code、Codex、Muse Code が自分で溜める記憶はスナップショットを取り、巻き戻せます。
CLI の更新への備え
CLI が更新されても、検証済みのバージョンで動き続ける
エージェントの CLI は数日おきに新しいバージョンが出ます。9 種類に対応していても、その対応が続かなければ意味がありません。
バージョンを固定する
どの CLI も、検証済みのバージョンに固定しています。自動更新はオプトインです。
新しいバージョンは実物で試す
新しいバージョンが出ると毎日の監視が気づき、その CLI を実際に動かすテストを走らせます。対話画面(TUI)も含めて、Agent Fleet が頼っている振る舞いが変わっていないかを確かめます。
未検証のバージョンと取り違えない
「新しいバージョンが出た」ことと「そのバージョンがテストを通った」ことは別々に記録します。まだ通っていないバージョンを、通ったバージョンと取り違えることはありません。
セキュリティ
はじめから自社ホスト
1 社 1 配備で、自分たちのインフラの上で動きます。会社どうしは、共有サービスの中の境界ではなく、配備そのものが別々であることで隔てられます。
自分たちのインフラ
Docker Compose で動かす Linux 1 台でも、AWS でも、Google Cloud の GKE(プレビュー)でも、1 人で使うなら Apple Silicon の Mac でも、中身は同じです。
隔離されたワークスペース
メンバーごとに持続するコンテナを用意し、cgroup で CPU とメモリを制限して、ネットワークも利用者ごとに隔離します。Docker を使わない native 版では bubblewrap のサンドボックスです。
自社の IdP でサインイン
Google、Microsoft Entra ID、Okta などの OIDC のプロバイダーや、GitHub の組織でサインインできます。テナントがあり、メンバー、テナント管理者、配備管理者のロールがあります。
契約はメンバーごと
エージェントの CLI には、メンバーが自分のアカウントでサインインします。配備が AI プロバイダーの認証情報を同梱したり共有したりすることはありません。
外向きの通信を記録
AWS では、オプションの egress ゲートウェイ(プレビュー)を通すと、ワークスペースの通信が 1 つのアドレスから出ていき、接続ごとにどのワークスペースのものかが記録され、許可リストで制限もできます。制限するときは、SSH の git やデータベースなど Web 以外の通信も、管理者が宛先とポートを指定したものだけを通します。外向きの経路の選び方
監査ログ
何かを変える・消す操作は、誰がしたかと一緒にテナントの監査ログに残ります。ターミナルの入出力は保存しません。
シークレットは暗号化して保存
認証情報はエンベロープ暗号化で保存します。ワークスペースごとのキーを、テナントのキーでラップします。
確かめられる、隠さない
ソースは Apache-2.0 で公開しています。運用者が理解しておくべき残るリスクは、利用ガイドの脅威モデルと残るリスクと、セキュリティポリシー(英語)に書いています。
エディション
どこで動かすかを選ぶ
最初は Linux 1 台で始められます。タスク単位の隔離が必要になったら AWS へ移せます。あとから選び直すこともできます。Google Cloud はプレビューです。
compose
チームで使う版です。Docker のある Linux 1 台で動き、TLS は自動で設定され、サインインには自社の IdP を使います。
native
WSL2 や個人の Linux で、1 人で使う版です。ホームディレクトリにインストールします。
Apple Silicon
1 人で使う場合に、Docker Desktop・OrbStack・colima 上の compose 版か、Linux の VM(Lima、OrbStack のマシン)の中の native パッケージで動かせます。Intel の Mac と、Mac でのチーム向け配備は対象外です。
ec2-single
compose を AWS の VM 1 台で動かす版です。運用の仕方は compose と同じです。
ecs · ecs-ec2
タスク単位の隔離、利用者ごとの障害の切り分け、イメージの順次入れ替えに対応した版です。
kubernetes · GKE
GKE Standard のクラスターで動きますが、本番向けのサポートはまだです。ホームのバックアップ、ブラウザの機能、メンバーごとの費用はありません。
手元のマシンで試す
native 版は x86_64 か arm64 の Linux、WSL2、または Apple Silicon の Mac 上の Linux VM で動き、Docker は要りません。Mac では、1 人で使う場合に限り、Docker Desktop・OrbStack・colima 上の compose 版も使えます。エージェントの CLI には、各メンバーが Console から自分のアカウントでサインインします。
native 版を入れる · チーム向けに compose を構築する · Mac(Apple Silicon)で動かす
curl -fsSL https://raw.githubusercontent.com/k-k1/agent-fleet-dist/main/install.sh | bash
af start
# そのあとブラウザで http://localhost:8099 を開く