
サインインできるネットワークを絞る
テナントを使える接続元を、社内のネットワークなど決まったアドレスの範囲に絞れます。 一覧の外からは、サインインは通っても、このテナントの中身を開けなくなります。
| あなたがやること | Agent Fleet がやること |
|---|---|
| 許可するネットワークを書いて保存する | リクエストごとに、配備から見えた送信元のアドレスを一覧と照合する |
| 自分のアドレスが一覧に入っているか確かめる | 一覧の外からの要求を、セッションを確かめたあとで断る |
- 既定では、配備に届く場所ならどこからでもテナントを使えます
- 絞るのはテナントの「利用」で、サイトへの到達ではありません。サインイン画面はどこからでも開けますし、サインインも通ります
- テナント設定 → サインイン → 接続元の制限 を開きます
- この配備から見えているあなたのアドレス を確かめます
- 許可するネットワーク に、CIDR か単独のアドレスをカンマ区切りで書きます。IPv4 も IPv6 も使えます
- いま自分が接続している範囲が入っていることを確かめてから、保存 を押します
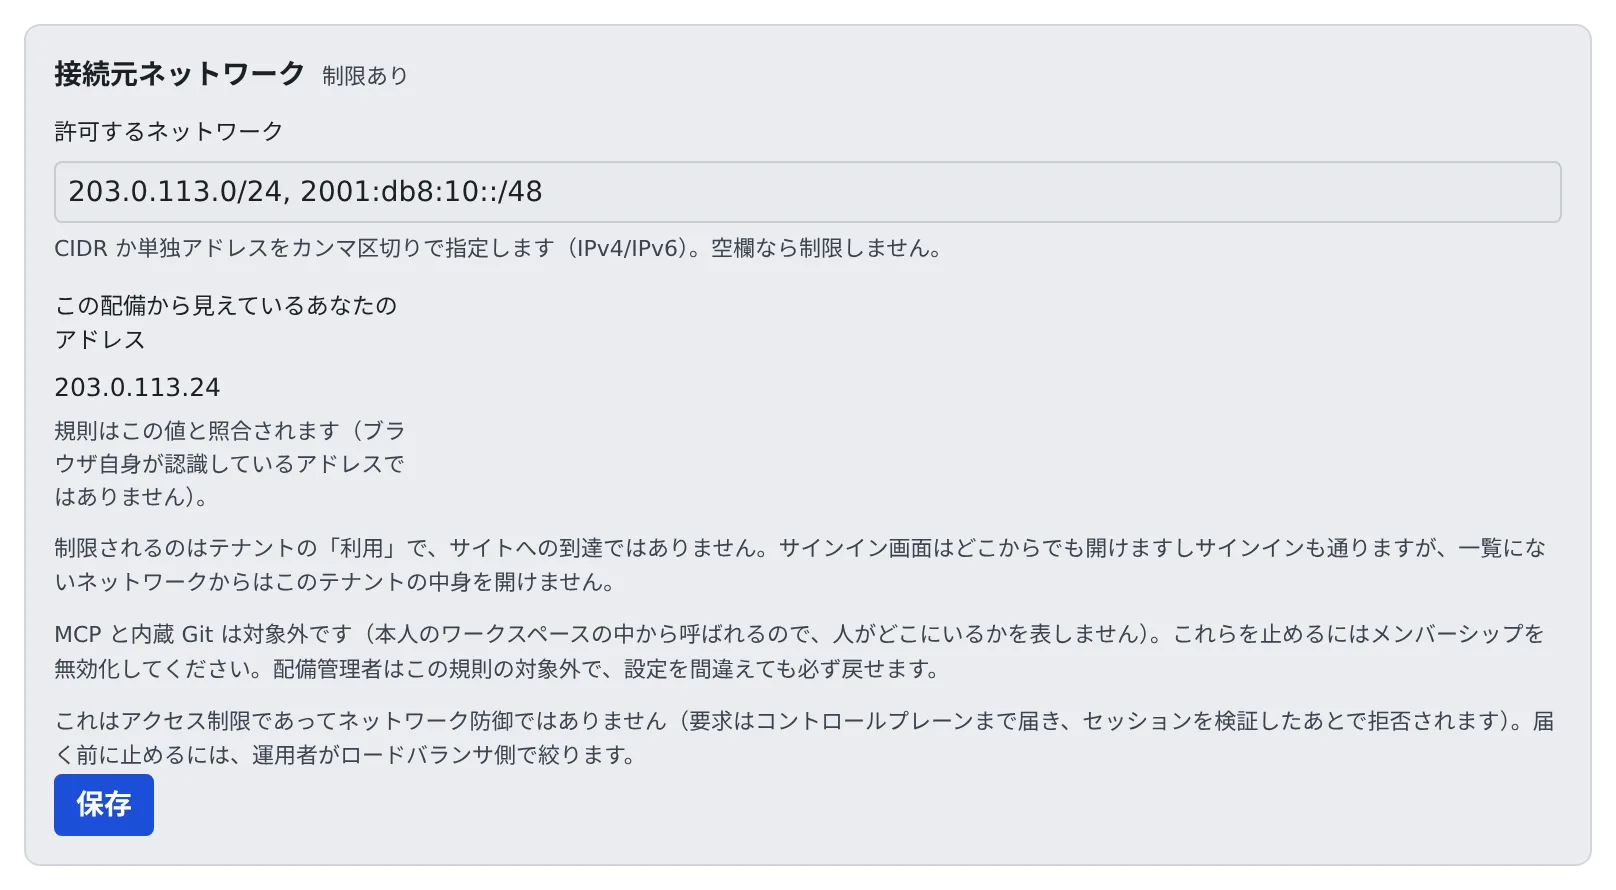
- 欄を空にして保存すると、制限はなくなります
- 照合に使うのは、画面に出ている「この配備から見えているあなたのアドレス」です。ブラウザ自身が認識しているアドレスではありません
対象になるもの・ならないもの
Section titled “対象になるもの・ならないもの”| 対象 | 対象外 |
|---|---|
| このテナントの中身を開くこと | MCP と内蔵 Git |
- MCP と内蔵 Git は、本人のワークスペースの中から呼ばれるので、人がどこにいるかを表しません。止めたいときは、メンバーを外します(メンバーを外す)
- 効くのはこのテナントだけです。ほかのテナントにも入っている人は、そちらへはそちらの規則で入ります
- これはアクセスの制限で、ネットワークの防御ではありません。要求はコントロールプレーンまで届き、セッションを確かめたあとで断られます。届く前に止めたいときは、配備管理者にロードバランサの側で絞ってもらいます
- 同じ画面の MCP OAuth は、外のアプリの接続についての設定です(MCP の配布と外からのアクセス)
うまくいかないとき
Section titled “うまくいかないとき”あなたのアドレスが「判定できません」と出る
Section titled “あなたのアドレスが「判定できません」と出る”コントロールプレーンが、要求の送信元を特定できていません。このままでは規則を適用できません。
範囲を推測で書かずに、配備管理者に AF_TRUSTED_PROXY_HOPS の設定を確かめてもらってください。
プロキシが申告されていないと出て、保存できない
Section titled “プロキシが申告されていないと出て、保存できない”コントロールプレーンの手前にプロキシがあるのに、配備がそれを申告していません。このままだと全員がプロキシから来ているように見え、絞ったつもりで全員を通してしまうので、保存を止めています。 配備管理者に連絡してください。