
開発用サインインを使う
サインインのない AUTH=dev を使ってよい場所と、メンバーのプレビュー上のアプリが使う開発用 OIDC IdP のオン・オフを扱えるようになります。
どちらも、本番の利用者を通す仕組みではありません。
| あなたがやること | Agent Fleet がやること |
|---|---|
共有する配備に AUTH=oauth か AUTH=proxy を設定する |
設定のない配備は、native 以外では起動しない |
自分のマシンで試すときだけ AUTH=dev を明示する |
すべてのリクエストを固定の super_admin として扱い、警告を出し続ける |
| 開発用 OIDC IdP を 管理 > 開発用ログイン でオン・オフする | オンの間、プレビュー用サブドメインのアプリに、パスワードなしのサインインを提供する |
AUTH=dev は既定値ではない
Section titled “AUTH=dev は既定値ではない”AUTH に既定値はありません。AUTH=dev はサインインが一切ない状態で、すべてのリクエストが固定の super_admin になります。
| 条件 | Control Plane のふるまい |
|---|---|
native 以外で AUTH が未設定 |
起動しません |
native 以外で AUTH=dev |
AF_ALLOW_INSECURE_DEV_AUTH=1 も設定したときだけ起動します。自分のマシンでの試用に限ります |
PUBLIC_BASE_URL が https |
AUTH=dev を一切受け付けません |
| native | 1 人で使う設計なので、どちらの手順もなく dev を使えます |
AUTH=devで動いている間は、起動時にログへWARNINGを出し、管理画面に警告の帯を出します- 共有する配備には、
AUTH=oauthかAUTH=proxyを設定してください(サインインの方法を設定する)
開発用 OIDC IdP をオン・オフする
Section titled “開発用 OIDC IdP をオン・オフする”メンバーのワークスペースで開発しているアプリは、起動のたびに変わるプレビュー URL を Google などに登録しなくても、Control Plane の開発用 OIDC IdP でサインインできます。 管理 → 配備全体 → 開発用ログイン で、配備全体のオン・オフを決めます。配備管理者だけの設定で、テナント管理者には見えません。
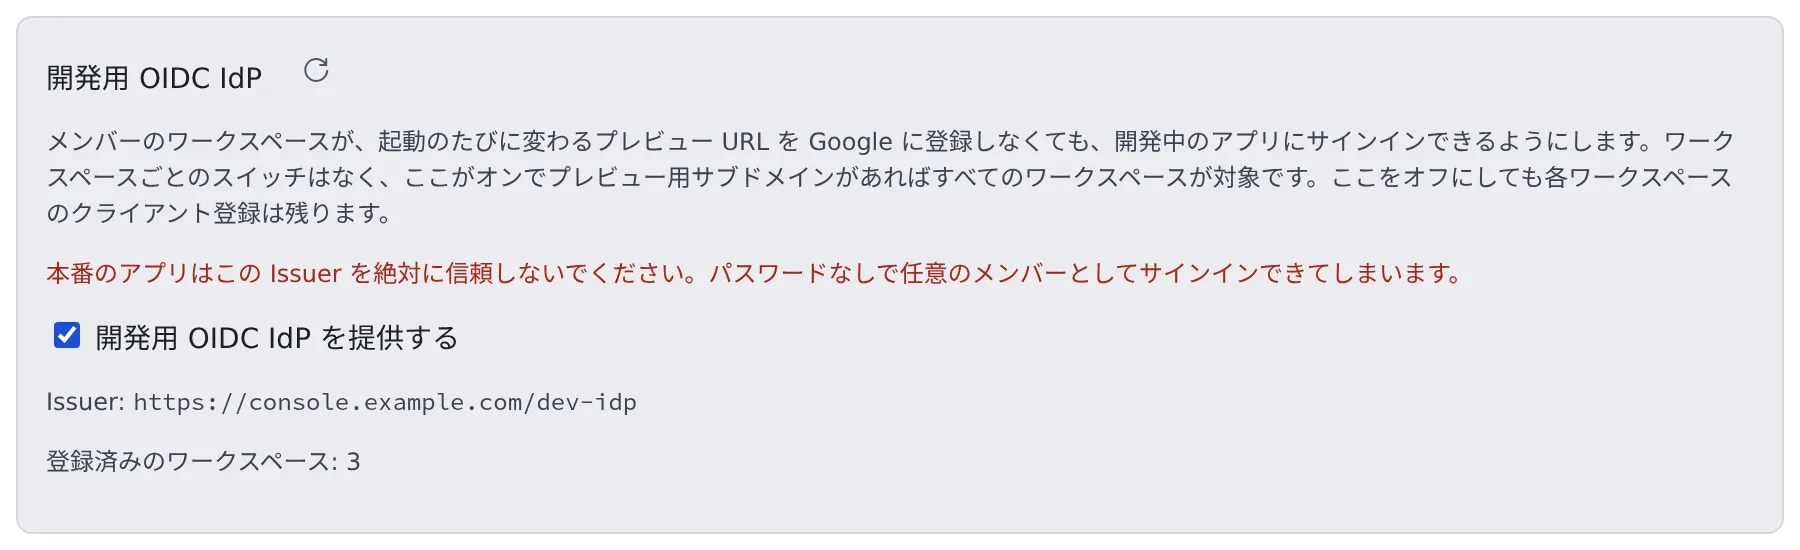
- 既定はオンです。ワークスペースごとのスイッチはなく、オン(かつプレビュー用サブドメインがある)の間は、すべてのワークスペースが対象です
- 「開発用 OIDC IdP を提供する」の印を外すと、再起動なしにオフになります。ほかの Control Plane のレプリカも数秒で追いつき、
/dev-idp/…はすべて 404 になります - ワークスペースのクライアントの登録は残ります。オンに戻すと、同じ client id と secret が戻ります
- 切り替えは毎回監査されます(
dev_idp.set)
画面に出るもの
Section titled “画面に出るもの”| 表示 | 意味 |
|---|---|
| Issuer | 開発用 IdP の issuer。プレビューのアプリはこれを信頼します |
| 登録済みのワークスペース: N | クライアントを持つワークスペースの数。IdP を提供している間にワークスペースが起動すると作られ、そのあとも残ります |
| プレビュー用ドメインが未設定 | AF_PREVIEW_DOMAIN がないと、メンバーはこの IdP を使えません。/dev-idp/… は 404 で、ワークスペースには何も渡らず、ワークスペースからは使えないように見えます。スイッチ自体は操作できます |
AF_DEV_IDP=0 でオフに固定 |
運用者が環境変数でオフにしています。ここで切り替えるには、その設定を外します |
PUBLIC_BASE_URL が未設定 |
IdP を置くアドレスがないので、オンにできません。設定して Control Plane を再起動します |
メンバーの側の使い方は プレビューで Google ログインを試す にあります。
- サインインの方法を設定する:本番のサインイン
- そのほかの運用上の制御:プレビュー用ドメインを別のドメインに置く
- インストールする
エージェント向け
この指示をエージェントに送ると、このページを読ませられます。
https://agent-fleet.org/docs/ja/operate/secure/dev-signin/index.md を読んで